



Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Вирусная лаборатория ESET обнаружила новую версию вредоносной программы KillDisk, предназначенную для атак на Linux-устройства. Малварь приобрела также функции шифратора. KillDisk – деструктивный компонент, который использовался в атаках на украинские энергетические и финансовые компании в 2015 и 2016 гг.

В декабре 2016 года специалисты ESET изучали версию KillDisk, которая удаляла важные системные файлы, в результате чего зараженный компьютер переставал загружаться. Взамен удаленных программа создавала новые файлы, содержащие строку mrR0b07 или fS0cie7y – отсылки к сериалу «Мистер Робот».

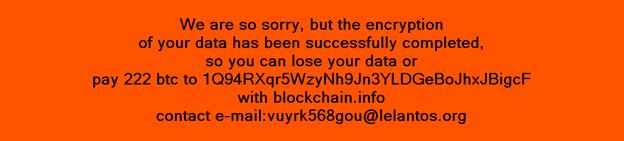
Последние версии KillDisk получили новые функции – они шифруют файлы на зараженном устройстве и требуют выкуп за восстановление данных. Сумма выкупа рекордная – 222 биткоина (больше 200 тыс. долларов).

Новейший KillDisk атакует как Windows, так и Linux-системы. В числе потенциальных жертв не только рабочие станции, но и серверы, что увеличивает возможный ущерб. Требования выкупа в Windows и Linux-версиях идентичны.


Windows-версия деструктивного компонента использует алгоритм шифрования AES с 256-битным ключом (свой ключ для каждого файла). Ключ для расшифровки хранится на сервере злоумышленников.

KillDisk для Linux шифрует файлы при помощи алгоритма Triple-DES. Программа не хранит ключ шифрования на зараженном компьютере и не отправляет его на удаленный сервер, поэтому даже уплата выкупа не гарантирует восстановления данных. С другой стороны, по оценке ESET, в работе Linux-версии присутствует уязвимость, благодаря которой восстановление возможно. 

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru