



Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Вирусная лаборатория ESET обнаружила новую версию вредоносной программы KillDisk, предназначенную для атак на Linux-устройства. Малварь приобрела также функции шифратора. KillDisk – деструктивный компонент, который использовался в атаках на украинские энергетические и финансовые компании в 2015 и 2016 гг.

В декабре 2016 года специалисты ESET изучали версию KillDisk, которая удаляла важные системные файлы, в результате чего зараженный компьютер переставал загружаться. Взамен удаленных программа создавала новые файлы, содержащие строку mrR0b07 или fS0cie7y – отсылки к сериалу «Мистер Робот».

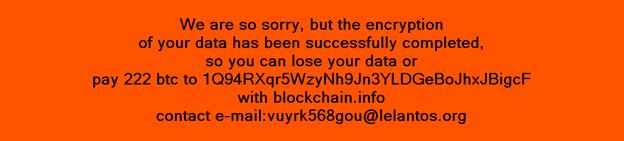
Последние версии KillDisk получили новые функции – они шифруют файлы на зараженном устройстве и требуют выкуп за восстановление данных. Сумма выкупа рекордная – 222 биткоина (больше 200 тыс. долларов).

Новейший KillDisk атакует как Windows, так и Linux-системы. В числе потенциальных жертв не только рабочие станции, но и серверы, что увеличивает возможный ущерб. Требования выкупа в Windows и Linux-версиях идентичны.


Windows-версия деструктивного компонента использует алгоритм шифрования AES с 256-битным ключом (свой ключ для каждого файла). Ключ для расшифровки хранится на сервере злоумышленников.

KillDisk для Linux шифрует файлы при помощи алгоритма Triple-DES. Программа не хранит ключ шифрования на зараженном компьютере и не отправляет его на удаленный сервер, поэтому даже уплата выкупа не гарантирует восстановления данных. С другой стороны, по оценке ESET, в работе Linux-версии присутствует уязвимость, благодаря которой восстановление возможно. 

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru