



Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

«Лаборатория Касперского» выпустила обновленную бесплатную утилиту RannohDecryptor для борьбы с последними версиями шифровальщика CryptXXX — одного из самых распространенных и опасных зловредов этого типа. Начиная с апреля 2016 года жертвами троянцев семейства CryptXXX стали по меньшей мере 80 000 человек.

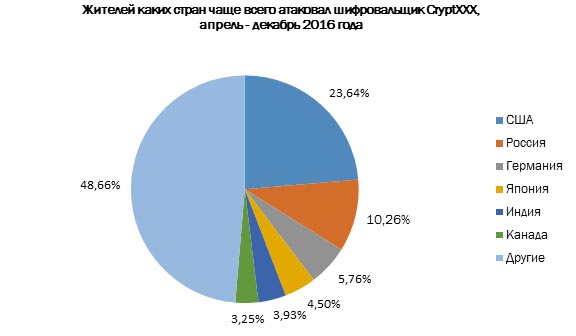
Это только случаи, зафиксированные экспертами «Лаборатории Касперского»: по их оценкам, общее число заражений может достигать нескольких сотен тысяч. Больше половины заражений пришлось на шесть стран: США, Россию, Германию, Японию, Индию и Канаду.


До недавнего времени полная расшифровка файлов, «обработанных» CryptXXX, была невозможна. «Лаборатория Касперского» выпускала соответствующие утилиты в апреле и мае 2016 года, однако с тех пор появились новые модификации шифровальщика. RannohDecryptor расшифровывает большинство файлов с расширениями crypt., .cryp1 and .crypz.

Для внедрения троянца применялись популярные среди злоумышленников наборы эксплойтов Angler и Neutrino. Используя уязвимости в программном обеспечении, они позволяют преступникам получить практически полный контроль над устройством.

«Главный совет, который мы даем жертвам шифровальщиков, — ни в коем случае не платить выкуп, даже если на момент заражения еще нет технической возможности для расшифровки ваших данных. Сохраните поврежденные файлы и наберитесь терпения: специалисты по кибербезопасности во всем мире постоянно работают над тем, чтобы помочь жертвам шифровальщиков, поэтому почти всегда инструменты для расшифровки появляются в самое ближайшее время. Как это, собственно, и произошло с CryptXXX», — прокомментировал ситуацию Антон Иванов, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru