



Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

«Лаборатория Касперского» выпустила обновленную бесплатную утилиту RannohDecryptor для борьбы с последними версиями шифровальщика CryptXXX — одного из самых распространенных и опасных зловредов этого типа. Начиная с апреля 2016 года жертвами троянцев семейства CryptXXX стали по меньшей мере 80 000 человек.

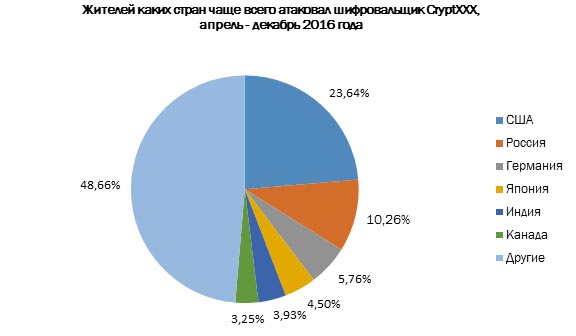
Это только случаи, зафиксированные экспертами «Лаборатории Касперского»: по их оценкам, общее число заражений может достигать нескольких сотен тысяч. Больше половины заражений пришлось на шесть стран: США, Россию, Германию, Японию, Индию и Канаду.


До недавнего времени полная расшифровка файлов, «обработанных» CryptXXX, была невозможна. «Лаборатория Касперского» выпускала соответствующие утилиты в апреле и мае 2016 года, однако с тех пор появились новые модификации шифровальщика. RannohDecryptor расшифровывает большинство файлов с расширениями crypt., .cryp1 and .crypz.

Для внедрения троянца применялись популярные среди злоумышленников наборы эксплойтов Angler и Neutrino. Используя уязвимости в программном обеспечении, они позволяют преступникам получить практически полный контроль над устройством.

«Главный совет, который мы даем жертвам шифровальщиков, — ни в коем случае не платить выкуп, даже если на момент заражения еще нет технической возможности для расшифровки ваших данных. Сохраните поврежденные файлы и наберитесь терпения: специалисты по кибербезопасности во всем мире постоянно работают над тем, чтобы помочь жертвам шифровальщиков, поэтому почти всегда инструменты для расшифровки появляются в самое ближайшее время. Как это, собственно, и произошло с CryptXXX», — прокомментировал ситуацию Антон Иванов, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru