



Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

«Лаборатория Касперского» выпустила обновленную бесплатную утилиту RannohDecryptor для борьбы с последними версиями шифровальщика CryptXXX — одного из самых распространенных и опасных зловредов этого типа. Начиная с апреля 2016 года жертвами троянцев семейства CryptXXX стали по меньшей мере 80 000 человек.

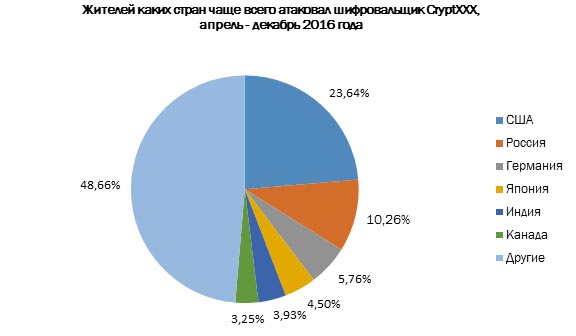
Это только случаи, зафиксированные экспертами «Лаборатории Касперского»: по их оценкам, общее число заражений может достигать нескольких сотен тысяч. Больше половины заражений пришлось на шесть стран: США, Россию, Германию, Японию, Индию и Канаду.


До недавнего времени полная расшифровка файлов, «обработанных» CryptXXX, была невозможна. «Лаборатория Касперского» выпускала соответствующие утилиты в апреле и мае 2016 года, однако с тех пор появились новые модификации шифровальщика. RannohDecryptor расшифровывает большинство файлов с расширениями crypt., .cryp1 and .crypz.

Для внедрения троянца применялись популярные среди злоумышленников наборы эксплойтов Angler и Neutrino. Используя уязвимости в программном обеспечении, они позволяют преступникам получить практически полный контроль над устройством.

«Главный совет, который мы даем жертвам шифровальщиков, — ни в коем случае не платить выкуп, даже если на момент заражения еще нет технической возможности для расшифровки ваших данных. Сохраните поврежденные файлы и наберитесь терпения: специалисты по кибербезопасности во всем мире постоянно работают над тем, чтобы помочь жертвам шифровальщиков, поэтому почти всегда инструменты для расшифровки появляются в самое ближайшее время. Как это, собственно, и произошло с CryptXXX», — прокомментировал ситуацию Антон Иванов, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru