



The Shadow Brokers пытается продать похищенные у АНБ эксплоиты

The Shadow Brokers пытается продать похищенные у АНБ эксплоиты

The Shadow Brokers пытается продать похищенные у АНБ эксплоиты

В середине августа 2016 года ранее никому неизвестная хакерская группа The Shadow Brokers выступила с заявлением, сообщив, что им удалось взломать «конкурентов» из Equation Group и похитить у них «кибероружие АНБ».

Тогда хакеры опубликовали в открытом доступе два защищенных паролями архива, содержащие различные файлы, похищенные у Equation Group. Пароль при этом был представлен лишь для одного из архивов, который являлся «бесплатным демо». Пароль от второго архива должен был получить победитель аукциона, который устроили The Shadow Brokers.

Однако объявленный аукцион не помог хакерам найти покупателя. Еще в начале октября 2016 года, в своем блоге на платформе Medium хакеры сообщили, что аукцион проходит совсем не так хорошо, как они надеялись. Тогда группа ответила на самые часты вопросы потенциальных покупателей и посетовала, что вокруг одни только трусы, которые боятся рисковать. Но не помогло и это. В итоге, в конце октября 2016 года, The Shadow Brokersотменили аукцион вовсе, и с тех пор от группы не было никаких известий, пишет xakep.ru.

В минувшую среду, 14 декабря 2016 года, на платформе Medium проявился пост от пользователя Boceffus Cleetus. Сообщение озаглавлено: «The Shadow Brokers пытаются продать инструменты АНБ через ZeroNet?». ZeroNet — это платформа для распределенного хостинга сайтов, использующая в работе блокчейн и BitTorrent. Boceffus Cleetus пишет, что он совсем не ИБ-эксперт, но может называться ZeroNet-энтузиастом, что объясняет, как он обнаружил сайт.

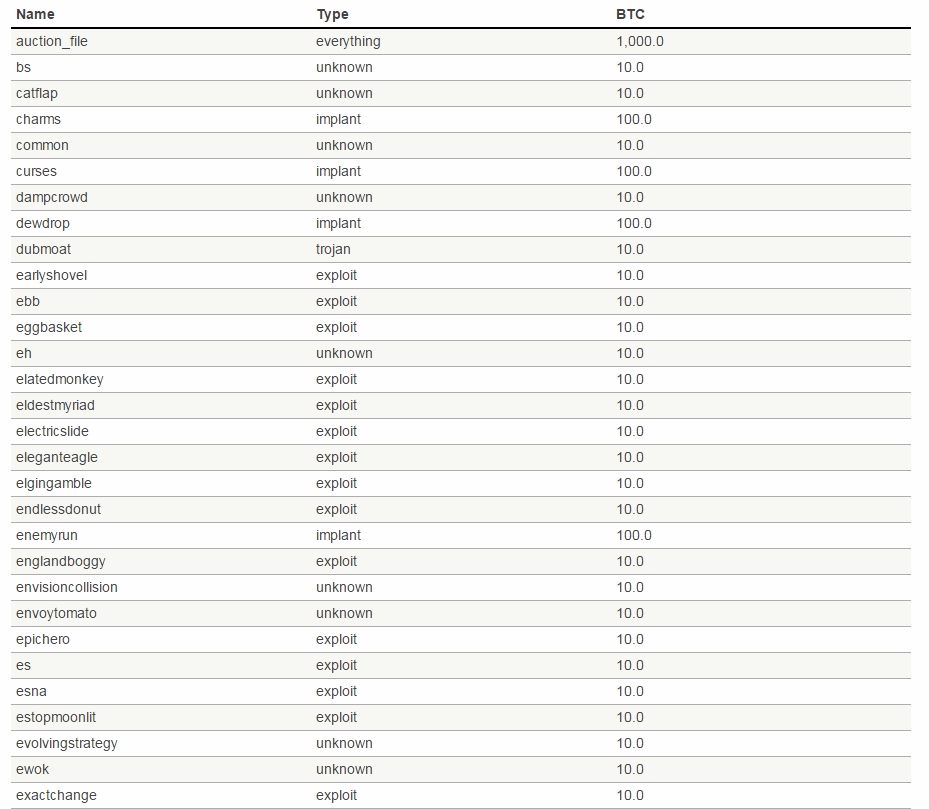
Судя по информации, опубликованной Boceffus Cleetus, теперь The Shadow Brokers пытаются продать похищенные у АНБ инструменты не единым архивом, а поштучно. Длинный список инструментов, опубликованный на сайте, разделен на категории (эксплоиты, трояны, импланты), а рядом с каждым «лотом» указана цена. Стоимость варьируется от 1 до 100 биткоинов ($780 — $78 000 по текущему курсу), а также можно приобрести весь набор сразу, по фиксированной цене 1000 битинов ($780 000).


К инструментам приложены скриншоты и дополнительные файлы, причем все они подписаны PGP-ключом с тем же fingerprint, которым The Shadow Brokers подписали августовский дамп.

Для осуществления покупки и связи с продавцами нужно написать на представленный на сайте адрес, указав название инструмента. В ответ хакеры обещают прислать биткоин-адрес для оплаты, а затем и пароль для дешифровки данных. При этом группа заверяет, что все файлы, как обычно, будут подписаны.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru