



Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

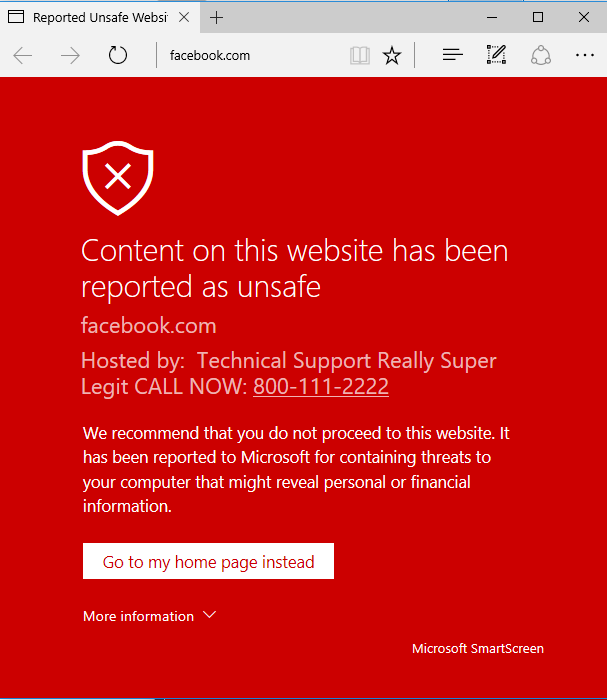
Злоумышленники открыли новый способ использования браузера Microsoft Edge для отображения предупреждающий, выглядящих как легитимные. Недостатки существуют в протоколах браузера ms-appx: и ms-appx-web:, которые Edge использует для предупредительных сообщений при обнаружении фишинга или вредоносных сайтов.

Когда Edge подозревает, что сайт вредоносный, он окрашивает его в красный цвет с помощью функции, называемой "SmartScreen". Исследователь в области безопасности Мануэль Кабальеро (Manuel Caballero) говорит, что мошенники могут создавать предупреждения, которые заменяют работу SmartScreen и указывают на то, что сайт заражен.

«Когда мы помещаем номер, похожий на телефонный, ссылка автоматически создается таким образом, что пользователь может позвонить нам одним нажатием кнопки - очень удобно для мошенников» - говорит Кабальеро.

Кабальеро обнаружил, что в адресную строку можно подставить URL вида ms-appx-web://microsoft.microsoftedge/assets/errorpages/PhishSiteEdge.htm.

window.open("ms-appx-web://microsoft.microsoftedge/assets/errorpages/BlockSite%2ehtm?"+ "BlockedDomain=facebook.com&Host=Technical Support Really Super Legit CALL NOW\:"+ "800-111-2222#http://www.facebook.com");

Этой ошибки можно было бы избежать путем изменения одного символа в URL и отображаемый адрес был бы легитимный.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru