



В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

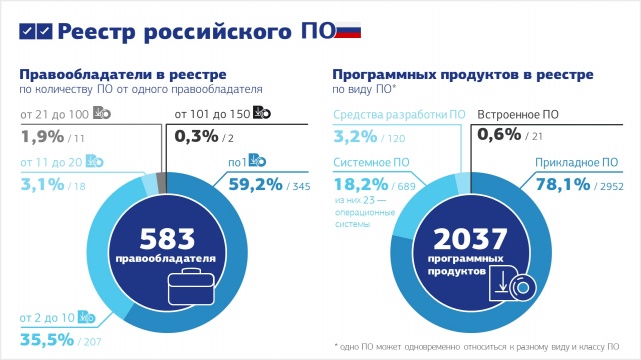
Министерство связи и массовых коммуникаций Российской Федерации публикует статистические данные о структуре реестра отечественного программного обеспечения (ПО). Реестр действует с 1 января 2016 года. Согласно статистическим данным к настоящему времени в него включено 2037 программных продуктов от 583 правообладателей.

Основная доля зарегистрированных программных продуктов приходится на прикладное ПО. На втором месте по статистике находится системное ПО. В классе «операционные системы» российские правообладатели зарегистрировали уже 23 продукта. Около 60% правообладателей зарегистрировали в реестре отечественного ПО единственный продукт. Примерно треть правообладателей имеют в реестре от двух до десяти продуктов. Разработчики с обширной продуктовой линейкой (от 101 до 150 продуктов) занимают в реестре менее 1%.


Структура реестра отечественного ПО


Структура реестра отечественного ПО


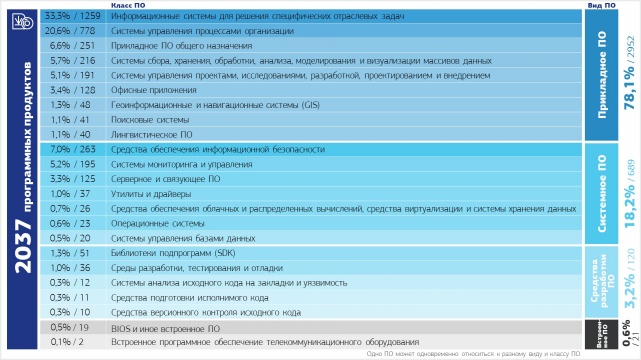
Самым популярным прикладным ПО стали информационные системы для решения специфических отраслевых задач. К этому классу правообладатели отнесли 1259 своих продуктов. Среди системного ПО лидируют средства обеспечения информационной безопасности (263 продукта). В реестре также представлены средства разработки ПО, самый популярный класс здесь — библиотеки подпрограмм (SDK). В разделе «встроенное ПО» зарегистрировано 19 базовых программных систем ввода-вывода (BIOS) и два встроенных программных продукта для телекоммуникационного оборудования.


Распределение ПО по классам


Распределение ПО по классам


Отметим, что согласно правилам наполнения реестра правообладатель может зарегистрировать свой продукт в нескольких классах программного обеспечения.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru