



В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

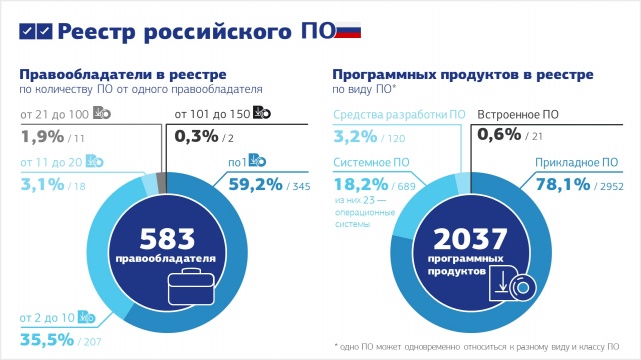
Министерство связи и массовых коммуникаций Российской Федерации публикует статистические данные о структуре реестра отечественного программного обеспечения (ПО). Реестр действует с 1 января 2016 года. Согласно статистическим данным к настоящему времени в него включено 2037 программных продуктов от 583 правообладателей.

Основная доля зарегистрированных программных продуктов приходится на прикладное ПО. На втором месте по статистике находится системное ПО. В классе «операционные системы» российские правообладатели зарегистрировали уже 23 продукта. Около 60% правообладателей зарегистрировали в реестре отечественного ПО единственный продукт. Примерно треть правообладателей имеют в реестре от двух до десяти продуктов. Разработчики с обширной продуктовой линейкой (от 101 до 150 продуктов) занимают в реестре менее 1%.


Структура реестра отечественного ПО


Структура реестра отечественного ПО


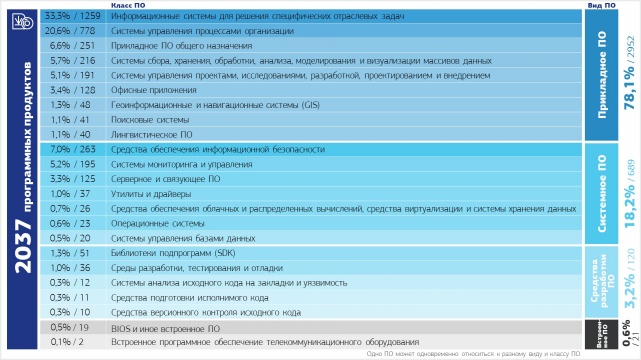
Самым популярным прикладным ПО стали информационные системы для решения специфических отраслевых задач. К этому классу правообладатели отнесли 1259 своих продуктов. Среди системного ПО лидируют средства обеспечения информационной безопасности (263 продукта). В реестре также представлены средства разработки ПО, самый популярный класс здесь — библиотеки подпрограмм (SDK). В разделе «встроенное ПО» зарегистрировано 19 базовых программных систем ввода-вывода (BIOS) и два встроенных программных продукта для телекоммуникационного оборудования.


Распределение ПО по классам


Распределение ПО по классам


Отметим, что согласно правилам наполнения реестра правообладатель может зарегистрировать свой продукт в нескольких классах программного обеспечения.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru