



Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Исследователи предупреждают, вредоносные программы под Mac могут незаметно следить за пользователями, используя легитимные приложения вроде FaceTime, Skype и Google Hangouts.

Существуют несколько семейств вредоносных программ под Mac, способных записывать аудио и видео с зараженных устройств. Вот некоторые из них: Crisis, Eleanor и Mokes (DropboxCache). Однако если они попробуют записать видео с помощью встроенной веб-камеры, пользователь будет предупрежден светодиодом.

В 2013 году исследователи продемонстрировали, что предупреждение светодиода камеры можно обойти без привилегий администратора или физического доступа на некоторых старых макбуках (2008-го года выпуска).

Patrick Wardle, директор Synack, отметил, что хотя OS X-вредоносы имеют некоторые трудности с тем, чтобы самостоятельно записывать видео с веб-камеры жертвы, они могут использовать для этих целей легитимное программное обеспечение.

Когда приложения вроде FaceTime или Skype запускаются и получают доступ к камере, сигнализирующий об этом LED-индикатор не вызовет у пользователей никаких подозрений. Из этого следует, что вредоносные программы, мониторящие зараженную систему на предмет запущенных приложений, имеющих доступ к камере, могут незаметно для пользователя записывать видео и аудио.

 Wardle доказал свою теорию, создав вредоносную программу, способную отслеживать работу встроенной камеры и определять, когда начинается и заканчивается видеосессия. Если программа обнаруживает активную видеосессию, она начинает запись аудио и видео данных и прекращает ее, как только сессия заканчивается.

Стоит отметить, что подобной вредоносной программе не требуется внедрять свой код в легитимное приложение, она просто использует его как прикрытие.

Такого рода вредоносы имеют свои преимущества. Им не требуются права суперпользователя и их трудно обнаружить за счет того, что они используют легитимные возможности операционной системы.

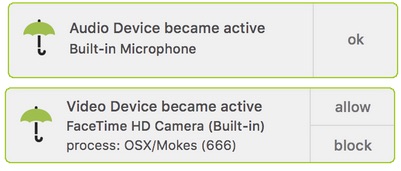
Пользователи, обеспокоенные таким положением дел, могут воспользоваться специально созданным экспертом инструментом под названием OverSight. OverSight работает в фоновом режиме и контролирует микрофон и камеру компьютера, предупреждая пользователя, когда они становятся активными.

В случае с микрофоном, OverSight просто уведомляет пользователя, когда он становится активным. С камерой все серьезнее – в этом случае, уведомление OverSight включает имя процесса, которое хочет получить доступ к камере и позволяет пользователю блокировать или разрешить этот доступ.


Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru