



Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Исследователи компании SecureWorks пишут, что обнаружили на вооружении киберпреступников новую технику атак. И хотя в действительности данный способ атак вряд ли можно назвать новым и революционным, нельзя не признать, что аналитики SecureWorks столкнулись с интересным случаем.

Эксперты обнаружили, что для сокрытия своих действий злоумышленники подняли на компьютере жертвы виртуальную машину, намереваясь действовать из-под нее.

Аналитики SecureWorks расследовали странный инцидент, происшедший в сети одного из клиентов компании 28 июля 2016 года и вызвавший срабатывания платформы безопасности SecureWorks. Хотя на первый взгляд всё выглядело нормально, исследователи подняли логи системного администратора пострадавшей компании и обнаружили в них причину, по которой система безопасности била тревогу, пишет xakep.ru.

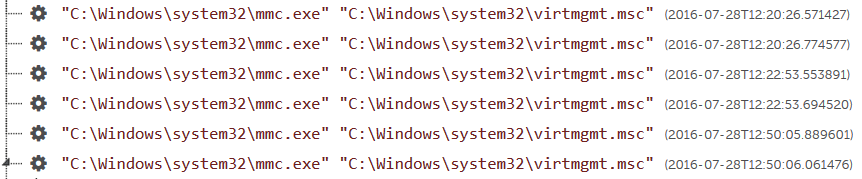
«Преступники сумели получить уровень доступа, который позволял им взаимодействовать с Windows Explorer через Terminal Services Client, — объясняют специалисты. — На приведенном ниже изображении видно, что атакующие использовали Microsoft Management Console для запуска Hyper-V Manager, который применялся для настройки инфраструктуры виртуальной машины Microsoft».


К счастью для пострадавшей от атаки компании, машина, которую удалось скомпрометировать атакующим, сама была виртуальной, так что осуществить задуманное злоумышленникам не удалось. Попытка подключиться к только что созданной VM посредством vmconnect.exe не увенчалась успехом по понятным причинам.

Несмотря на это аналитики SecureWorks признают, что план нападавших был хорош. Подняв виртуальную машину и действуя из-под нее, злоумышленники могли бы укрыться от бдительного ока систем обеспечения безопасности и, к примеру, похитить секретные данные, и факт хищения данной информации мог вскрыться еще очень нескоро.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru