



Cамораспространяющийся троянец Rex для Linux организует ботнеты

Cамораспространяющийся троянец Rex для Linux организует ботнеты

Cамораспространяющийся троянец Rex для Linux организует ботнеты

Операционные системы семейства Linux все чаще подвергаются заражению вредоносными программами. Вирусные аналитики компании «Доктор Веб» исследовали еще одного Linux-троянца, написанного на языке Go. Он умеет атаковать сайты, работающие под управлением различных CMS, осуществлять DDoS-атаки, рассылать электронные письма и самостоятельно распространяться по сети.

Новый троянец получил наименование Linux.Rex.1. Пользователи форума Kernelmode, одними из первых сообщившие о распространении этого троянца, назвали его «вымогателем для Drupal» (Drupal ransomware), однако вирусные аналитики «Доктор Веб» считают это определение неполным. Linux.Rex.1 действительно атакует сайты, работающие на популярном движке Drupal, но этим его возможности не ограничиваются.


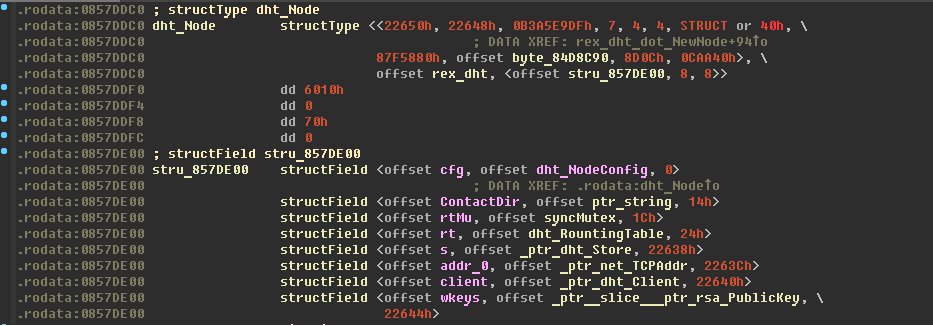
Современные ботнеты условно делятся на два типа. Первый получает команды с управляющих серверов, второй работает без них, напрямую передавая информацию от одного зараженного узла к другому. Linux.Rex.1 организует бот-сети второго типа. Они называются одноранговыми, пиринговыми или P2P-сетями (от англ. peer-to-peer, «равный к равному»). В архитектуре Linux.Rex.1 имеется собственная реализация протокола, позволяющего обмениваться информацией с другими зараженными узлами и создавать таким образом децентрализованный P2P-ботнет. Сам зараженный компьютер при запуске троянца работает как один из узлов этой сети, сообщает news.drweb.ru.

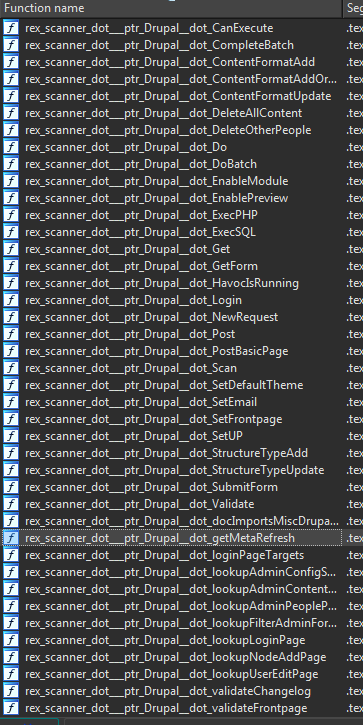
Троянец принимает от других инфицированных компьютеров управляющие директивы по протоколу HTTPS и при необходимости передает их другим узлам ботнета. По команде Linux.Rex.1 начинает или останавливает DDoS-атаку на узел с заданным IP-адресом. С помощью специального модуля троянец сканирует сеть в поисках веб-сайтов, на которых установлены системы управления контентом Drupal, Wordpress, Magento, JetSpeed и другие. Также он ищет сетевое оборудование под управлением операционной системы AirOS. Linux.Rex.1 использует известные уязвимости в этих программных продуктах, чтобы получить список пользователей, закрытые SSH-ключи, логины и пароли, хранящиеся на удаленных узлах. Хотя сделать это возможно далеко не всегда.


Еще одна функция Linux.Rex.1 — рассылка сообщений по электронной почте. В этих письмах злоумышленники угрожают владельцам веб-сайтов организовать на них DDoS-атаку. Если письмо попало не по адресу, киберпреступники просят получателя переслать его ответственному сотруднику компании, которой принадлежит сайт. Чтобы избежать атаки, потенциальной жертве предлагается заплатить выкуп в криптовалюте биткойн.

Для взлома сайтов, работающих под управлением Drupal, используется известная уязвимость этой CMS. С помощью SQL-инъекции троянец авторизуется в системе. Если взлом удался, Linux.Rex.1 загружает на скомпрометированный сайт собственную копию и запускает ее. Таким образом в Linux.Rex.1 реализована саморепликация — возможность автоматического распространения без участия пользователей.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru