



Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

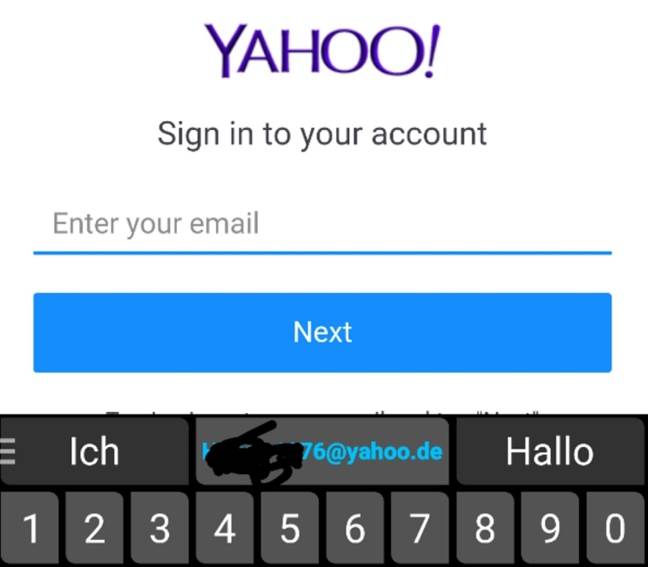
Разработчики клавиатуры SwiftKey отключили функцию облачной синхронизации после сообщений пользователей о том, что они видели чужие адреса электронной почты и номера телефонов в предиктивном вводе текста. Microsoft настаивает, что это не проблема безопасности. За последние несколько дней пользователи жаловались, что клавиатура, используя функцию предиктивного ввода текста, предлагает им чужие номера телефонов и адреса электронной почты. Также отмечались случаи изменения языковых настроек без ведома пользователя.

«Я авторизовался в SwiftKey при помощи Google+ и теперь мне предлагают немецкие слова в предиктивном тексте» - пишет пользователь Reddit – «Я никогда в жизни не писал на немецком языке».

«Также в поле email мне предлагалось ввести чей-то адрес электронной почты. Это вызывает опасения, что кому-то также предлагаются мои данные для ввода».

Клавиатура SwiftKey хранит в облаке все то, что вы набирали на ней ранее. Таким образом, она использует эту информацию для того, чтобы персонализировать функцию предиктивного ввода, сделав ее отдельной для каждого пользователя.

Благодаря этому, SwiftKey является одной из самых популярных клавиатур и Microsoft потратили немало денег на покупку ее кода. Это приложение работает на Android и iOS.

Оказалось, что в облачной системе SwiftKey была какая-то ошибка, благодаря которой информация разных пользователей перемешалась между собой. Это очень негативный момент для частной информации пользователей.

В настоящее время компания утверждает, что нет никаких причин для паники. Якобы данная проблема совсем не является проблемой безопасности.

«Мы работаем над устранением этой ошибки. Хотя это не является проблемой безопасности для наших клиентов, мы отключили услугу облачной синхронизации» - заявили в SwiftKey.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru