



Реклама навязывает пользователям Chrome вредоносное расширение

Реклама навязывает пользователям Chrome вредоносное расширение

Реклама навязывает пользователям Chrome вредоносное расширение

Бельгийский исследователь в области безопасности Барт Блэйз (Bart Blaze) обнаружил новый метод навязывания вредоносного расширения для Chrome, в котором пользователей вводят в заблуждение, утверждая, что на их компьютерах находятся вредоносные программы.

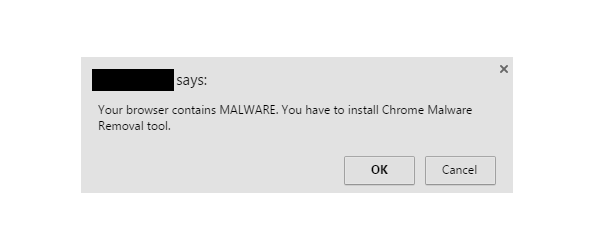
Эксперт впервые наткнулся на этот метод во время серфинга в интернете. На одном из сайтов, имя которого он не хотел называть, он заметил всплывающее окно, пытающееся ввести пользователей в заблуждение и сообщающее им о наличие мифических вредоносных программ на их компьютерах.

«Ваш браузер содержит вредоносные программы. Вы должны установить Chrome Malware Removal» - гласит всплывающее окно. Если пользователь нажимает OK, он перенаправляется на страницу Chrome Web Store, где может установить расширение Chrome Malware Removal.

Пытаясь выяснить, не был ли взломан или скомпрометирован посещенный им сайт, исследователь не смог найти подозрительно в его исходном коде.

Эксперт нашел источник всплывающего окна, но этот скрипт располагается не на самом посещенном сайте, а на стороннем ресурсе. Между этими двумя ресурсами существует договор, по которому посещенный сайт соглашается размещать у себя всплывающие окна третьей стороны.

Многие пользователи, если посмотреть отзывы в Chrome Web Store, считают само расширение тоже вредоносным.

Вебмастерам советуется не пользоваться предложениями размещения скриптов третьих сторон.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru