



Фишеры активно используют сайты объявлений о купле-продаже

Фишеры активно используют сайты объявлений о купле-продаже

Фишеры активно используют сайты объявлений о купле-продаже

Мошенники активно используют популярные площадки для размещения объявлений о купле-продаже товаров и услуг, чтобы украсть персональные данные и деньги пользователей. По данным «Лаборатории Касперского», одна из наиболее распространенных схем атаки заключается в рассылке фишинговых SMS.

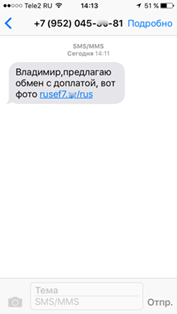
Происходит это следующим образом: пользователь, разместивший объявление на одной из таких площадок и указавший в ней свои контакты, получает сообщение на мобильный телефон, в котором ему предлагают совершить обмен с доплатой и прилагают якобы ссылку на фото. Чтобы привлечь внимание и усыпить бдительность жертвы, мошенники обращаются к человеку по имени. Злоумышленники рассчитывают, что, получив адресное сообщение, пользователь заинтересуется предложением и откроет ссылку.

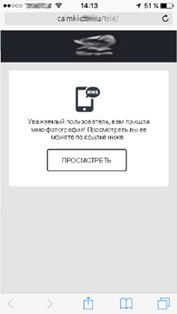
Если он это сделает, то попадет на страницу, похожую на сайт популярного мобильного оператора, где предлагается скачать фотографию в формате MMS. Но при нажатии на уведомление об успешной загрузке файла появляется не изображение, а запрос на установку приложения. Это должно насторожить пользователя, но, если он все-таки разрешает загрузку, это приводит к внедрению в систему троянца. Зловред проявляет себя не сразу, а в тот момент, когда жертва, которая, скорее всего, уже забыла об установке странной программы, решает запустить на устройстве легитимное банковское приложение. Троянец подставляет фишинговую форму и таким образом собирает личные данные, например, информацию о банковской карте, которая позволяет в дальнейшем украсть деньги пользователя.


Пример фишингового сообщения пользователю, разместившему объявление на одной из торговых площадок, и фишингового сайта, с которого вместо фото скачивается троянец


«Фишинговые SMS от якобы потенциальных покупателей часто получают пользователи, чьи объявления висят на сайте уже очень давно. Расчет делается на то, что они с радостью схватятся за любую возможность продать или обменять свой товар. Мошенники — хорошие знатоки человеческой психологии, и все их уловки рассчитаны в первую очередь на любопытство и невнимательность пользователей, поэтому нужно проявлять особенную осторожность при получении любого вида информации от незнакомых отправителей и не допускать загрузку и установку неизвестных программ и файлов», — предупреждает Татьяна Сидорина, контент-аналитик «Лаборатории Касперского».

Компания рекомендует пользователям, которые все-таки перешли по ссылкам в SMS от неизвестных лиц, не соглашаться открывать предложенные файлы и сразу проверять систему с помощью антивирусного ПО, а также не вводить персональные данные, не удостоверившись в подлинности сайта.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru