



У шифровальщика Locky появился последователь

У шифровальщика Locky появился последователь

У шифровальщика Locky появился последователь

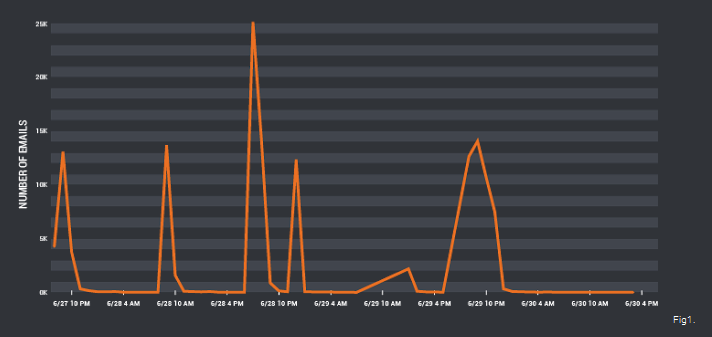
Исследователь Cisco Talos Уоррен Мерсер (Warren Mercer) сообщает, что у хорошо известного шифровальщика Locky появился последователь под названием Zepto. Злоумышленники активно продвигают новую угрозу, и за неделю было разослано порядка 140 000 вредоносных спам-сообщений.

Вымогатель Locky  был обнаружен в феврале 2016 года и буквально через пару недель он уже стал угрозой номер один среди шифровальщиков. Хотя с тех пор прошло уже несколько месяцев, первый подражатель появился у Locky только теперь. Впрочем, исследователь отмечает, что это не делает Zepto менее опасным.

Новая вредоносная кампания попала в поле зрения экспертов 27 июня 2016 года, и на тот момент злоумышленники успели разослать лишь около 4000 вредоносных писем. Кампания быстро набрала обороты, и уже через четыре дня эксперты наблюдали 137 731 вредоносное письмо.


email


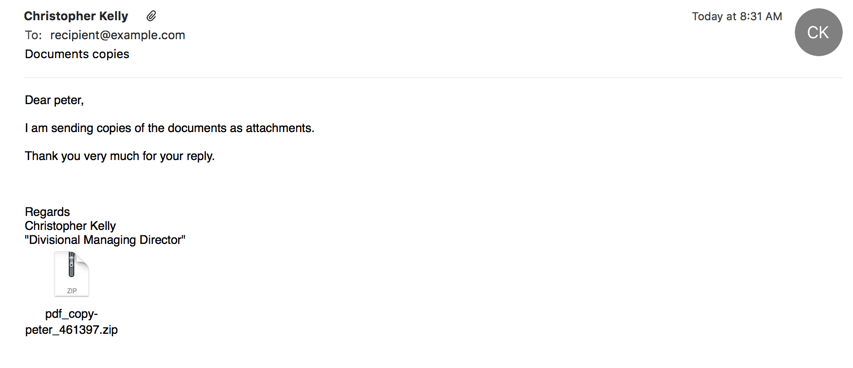
Малварь распространяемся в виде .zip-архивов, которые содержат вредоносный JavaScript. Детальное изучение проблемы позволило выявить 3 305 уникальных образцов малвари, каждому из которых имя присваивалось по схеме «swift [XXX|XXXX].js». Для рассылки спама злоумышленники использовали самые разные сообщения-приманки, и различные профили отправителей, в том числе выдавая себя за CEO компаний, сотрудников отдела продаж и так далее, пишет xakep.ru.


Фишинговое послание

image00


Если жертва открывает приложенный к письму «архив с документами», исполняется JavaScript. Он использует wscript.exe для запуска HTTP GET с целью отправки ряда команд на управляющий сервер. Тогда как некоторые образцы малвари на данном этапе обращаются к одному и тому же домену, другие перебирают до девяти разных вариантов. Затем Zepto начинает шифровать пользовательские файлы, изменяя их расширение на .zepto, что и дало малвари название.

Хотя в целом такой вектор атак не нов, эксперты пишут, что он по-прежнему является одним из наиболее эффективных. Более того, параллели с Locky в данном случае очевидны: оба зловреда доставляются по почте в виде вредоносных JS-файлов, оба оставляют после себя файлы одного типа и даже их сообщения с требованием выкупа крайне похожи.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru