



У шифровальщика Locky появился последователь

У шифровальщика Locky появился последователь

У шифровальщика Locky появился последователь

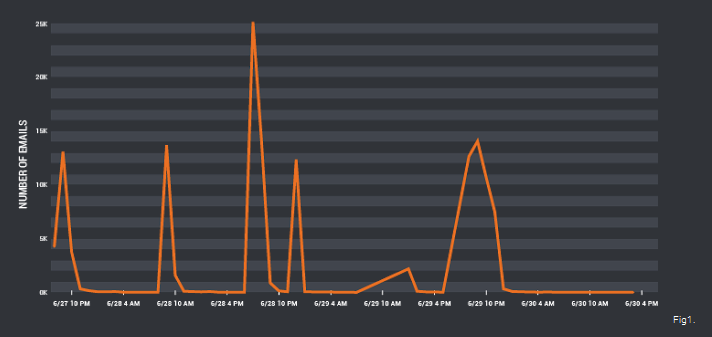
Исследователь Cisco Talos Уоррен Мерсер (Warren Mercer) сообщает, что у хорошо известного шифровальщика Locky появился последователь под названием Zepto. Злоумышленники активно продвигают новую угрозу, и за неделю было разослано порядка 140 000 вредоносных спам-сообщений.

Вымогатель Locky  был обнаружен в феврале 2016 года и буквально через пару недель он уже стал угрозой номер один среди шифровальщиков. Хотя с тех пор прошло уже несколько месяцев, первый подражатель появился у Locky только теперь. Впрочем, исследователь отмечает, что это не делает Zepto менее опасным.

Новая вредоносная кампания попала в поле зрения экспертов 27 июня 2016 года, и на тот момент злоумышленники успели разослать лишь около 4000 вредоносных писем. Кампания быстро набрала обороты, и уже через четыре дня эксперты наблюдали 137 731 вредоносное письмо.


email


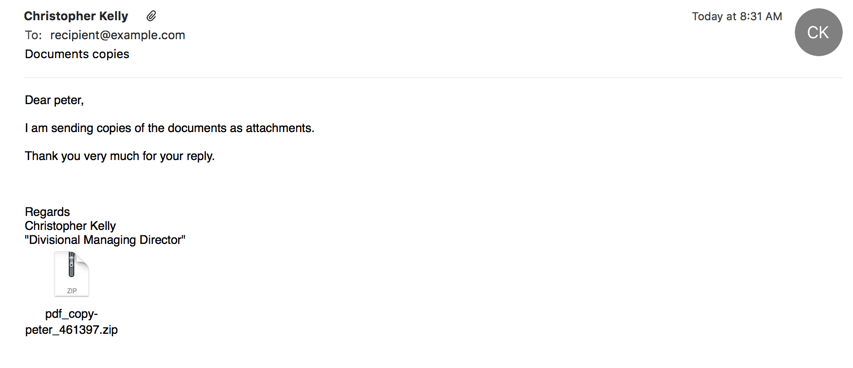
Малварь распространяемся в виде .zip-архивов, которые содержат вредоносный JavaScript. Детальное изучение проблемы позволило выявить 3 305 уникальных образцов малвари, каждому из которых имя присваивалось по схеме «swift [XXX|XXXX].js». Для рассылки спама злоумышленники использовали самые разные сообщения-приманки, и различные профили отправителей, в том числе выдавая себя за CEO компаний, сотрудников отдела продаж и так далее, пишет xakep.ru.


Фишинговое послание

image00


Если жертва открывает приложенный к письму «архив с документами», исполняется JavaScript. Он использует wscript.exe для запуска HTTP GET с целью отправки ряда команд на управляющий сервер. Тогда как некоторые образцы малвари на данном этапе обращаются к одному и тому же домену, другие перебирают до девяти разных вариантов. Затем Zepto начинает шифровать пользовательские файлы, изменяя их расширение на .zepto, что и дало малвари название.

Хотя в целом такой вектор атак не нов, эксперты пишут, что он по-прежнему является одним из наиболее эффективных. Более того, параллели с Locky в данном случае очевидны: оба зловреда доставляются по почте в виде вредоносных JS-файлов, оба оставляют после себя файлы одного типа и даже их сообщения с требованием выкупа крайне похожи.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru