



Почту для рабочей переписки чиновников взломали за 10 минут

Почту для рабочей переписки чиновников взломали за 10 минут

Почту для рабочей переписки чиновников взломали за 10 минут

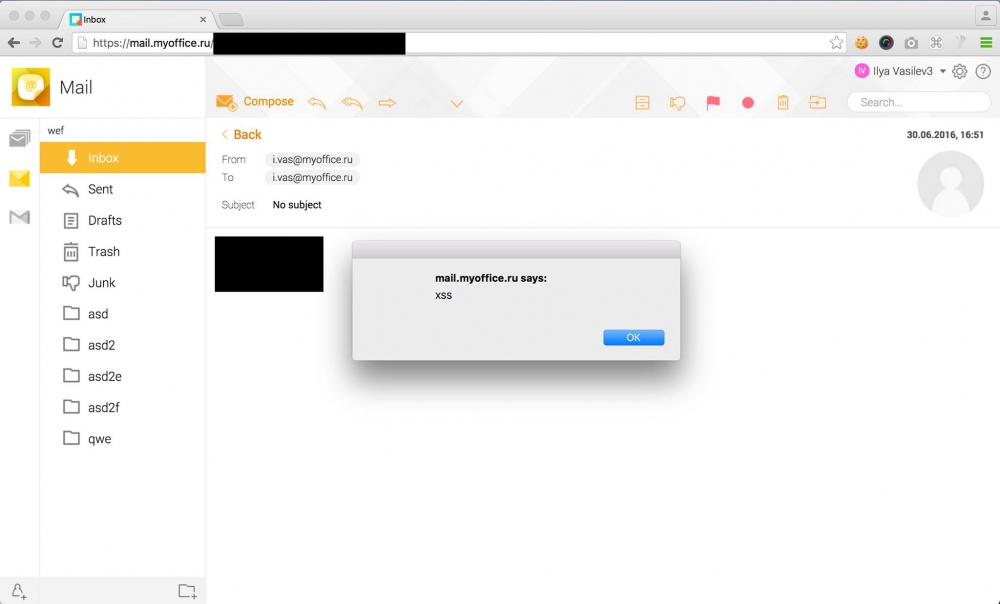
Сотрудник компании Mail.Ru Карим Валиев смог за 10 минут взломать почтовый сервис «МойОфис», который был рекомендован российским чиновникам для ведения рабочей переписки как наиболее безопасный. Об этом Валиев в пятницу, 1 июля, сообщил на своей странице в Facebook.

Валиев пояснил, что потратил около двух недель на то, чтобы получить промокод для регистрации в почтовом сервисе. Затем он приступил к поиску уязвимостей. Первую возможность взломать почту он обнаружил всего за 10 минут, пишет lenta.ru.


В итоге, как пишет Валиев, в сервисе «МойОфис» ему удалось найти все типичные для почтовых сервисов уязвимости. Детали своего исследования он позже передал представителям компании.

Валиев также рассказал, что заинтересовался поиском уязвимостей после того, как компания «МойОфис» опубликовала результаты исследования безопасности почтовых сервисов. В тексте госучреждениям не рекомендовалось использовать Mail.Ru, «Яндекс» и Gmail для рабочей переписки. При этом почта «МойОфис» в исследовании называлась защищенной и сертифицированной.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru