



Google Play троянец крадет логины и пароли пользователей ВКонтакте

Google Play троянец крадет логины и пароли пользователей ВКонтакте

Google Play троянец крадет логины и пароли пользователей ВКонтакте

Специалисты компании «Доктор Веб» обнаружили в каталоге Google Play нового троянца. Эта вредоносная программа, получившая имя Android.PWS.Vk.3, ворует у пользователей логины и пароли от учетных записей социальной сети «ВКонтакте».

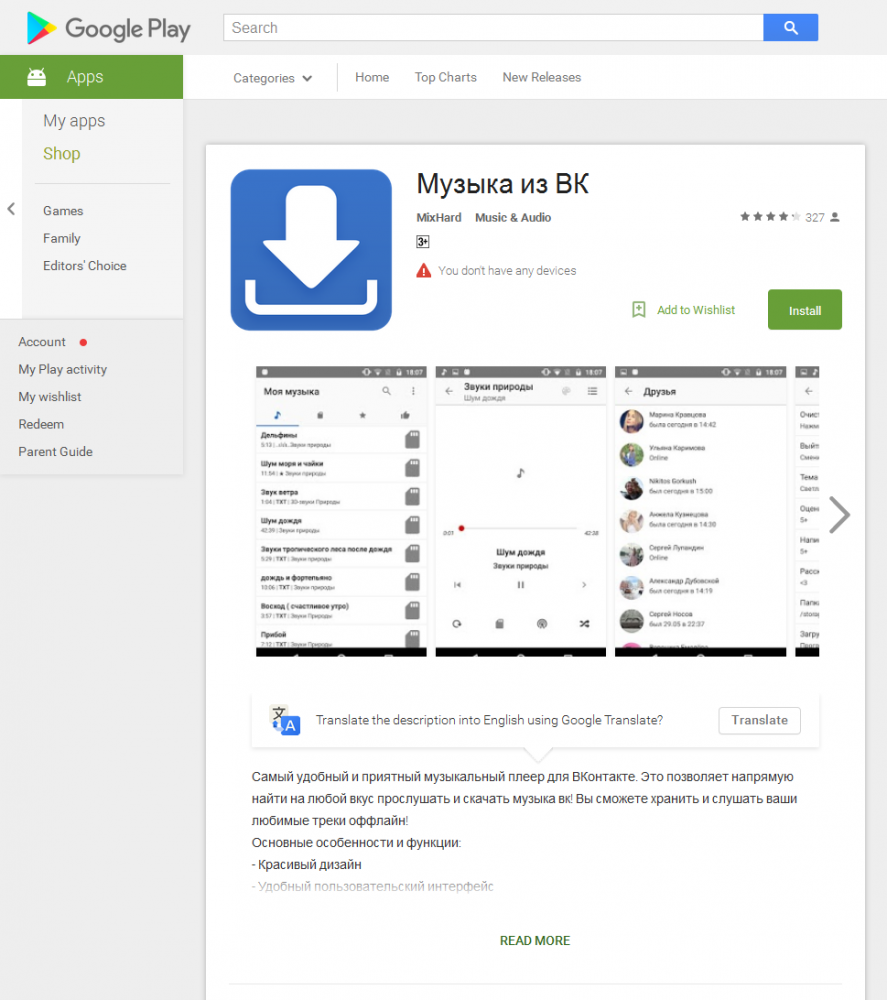
Троянец Android.PWS.Vk.3 прячется в приложении «Музыка из ВК», которое распространяется злоумышленниками через каталог Google Play от имени разработчика MixHard. Вирусные аналитики «Доктор Веб» проинформировали компанию Google об этой вредоносной программе, однако на момент публикации данного материала Android.PWS.Vk.3 был все еще доступен для загрузки.


Троянец представляет собой полноценный аудиоплеер, который позволяет прослушивать музыку, размещенную в социальной сети «ВКонтакте». Чтобы получить доступ к заявленному функционалу, пользователям необходимо войти в свою учетную запись, введя логин и пароль. Однако здесь владельцев мобильных устройств ждет неприятный сюрприз: вредоносное приложение втайне от них отправляет введенные данные на управляющий сервер, в результате чего злоумышленники фактически получают полный доступ к аккаунтам жертв и могут распоряжаться ими по своему усмотрению, пишет news.drweb.ru.

Специалисты компании «Доктор Веб» установили, что авторы Android.PWS.Vk.3 уже пытались продавать взломанные учетные записи на различных подпольных хакерских форумах. Кроме того, киберпреступники могут использовать украденные аккаунты и самостоятельно, например, для накрутки популярности различных групп и сообществ в сети «ВКонтакте».

Ранее вирусописатели уже распространяли этого троянца через Google Play, в частности, под именами Music for VK и Music VK (разработчик Dobrandrav), однако в настоящее время эти версии удалены из каталога. В общей сложности Android.PWS.Vk.3 успело загрузить не менее 12 000 пользователей.

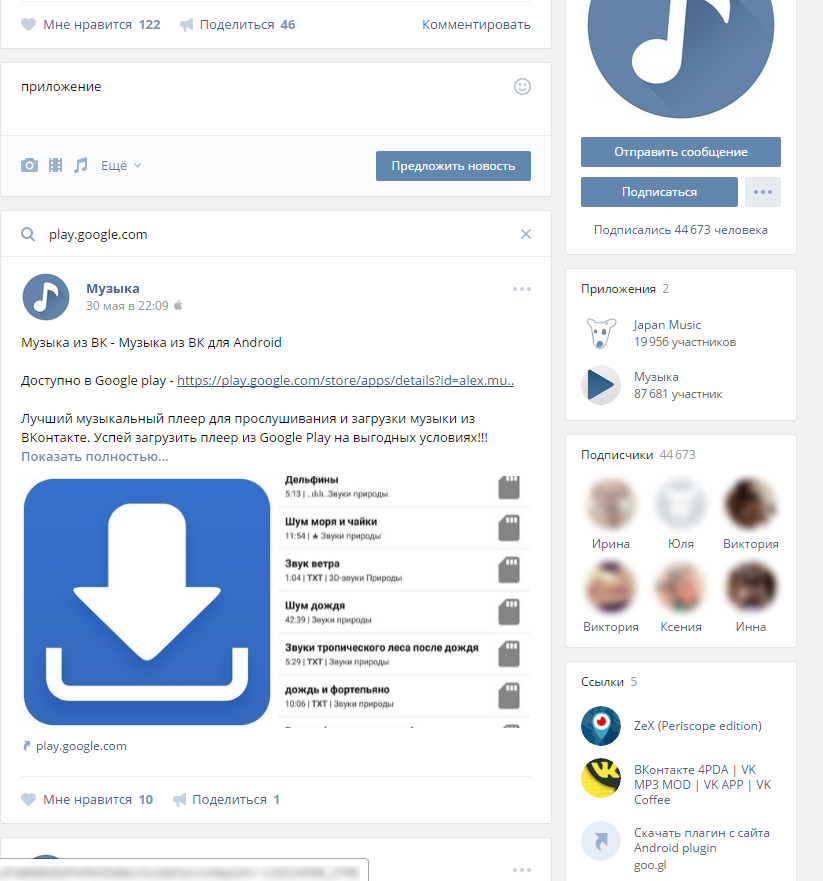
Создатели троянца предположительно имеют собственную группу в социальной сети «ВКонтакте», насчитывающую более 44 600 подписчиков, в которой среди прочего всем участникам предлагается установить Android.PWS.Vk.3 на мобильные устройства.


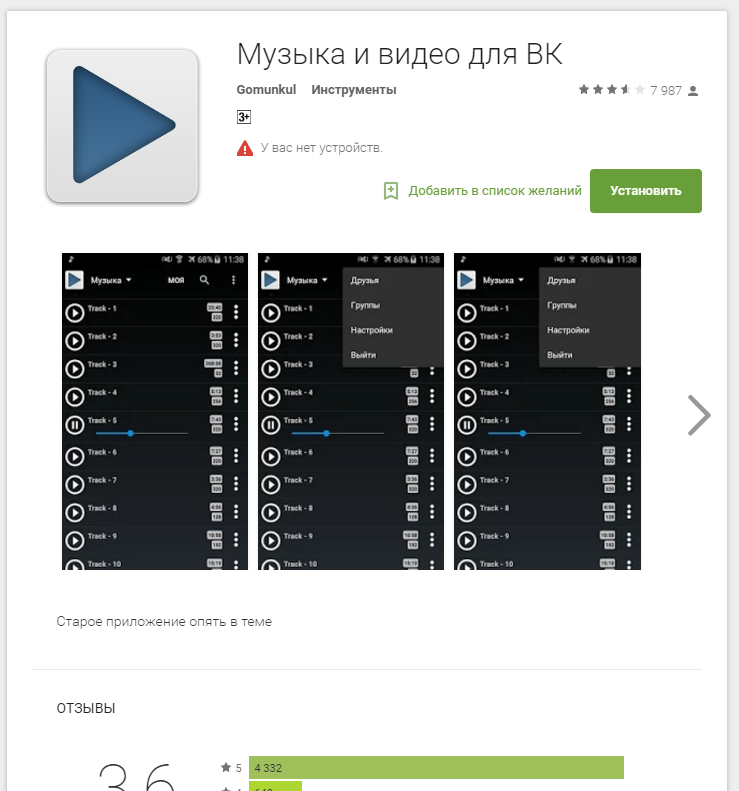
Кроме того, в каталоге Google Play авторы Android.PWS.Vk.3 разместили еще одно приложение-плеер, которое в настоящее время не содержит явного вредоносного функционала. Эта программа называется «Музыка и видео для ВК» и распространяется злоумышленниками от имени разработчика Gomunkul.


Несмотря на то, что сейчас этот плеер не выполняет вредоносных действий, он может стать полноценным троянцем сразу после того, как вирусописатели изменят в нем всего лишь один параметр и выпустят соответствующее обновление программы. В результате приложение станет настойчиво предлагать пользователям установить некий плагин, необходимый для его работы, при этом стоит отметить, что сам плагин имеет тот же сертификат безопасности, что и троянец Android.PWS.Vk.3. На данный момент этот программный модуль не несет в себе какого-либо функционала, однако злоумышленники могут с легкостью обновить его и добавить в него любые функции, в том числе и вредоносные.


В настоящее время указанный плеер установило более 1 000 000 пользователей, и каждый из них рискует в любой момент стать жертвой вирусописателей. Поскольку эта программа представляет потенциальную опасность для владельцев Android-смартфонов и планшетов, она была добавлена в вирусную базу под наименованием Android.Click.123.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru