



Google Play троянец крадет логины и пароли пользователей ВКонтакте

Google Play троянец крадет логины и пароли пользователей ВКонтакте

Google Play троянец крадет логины и пароли пользователей ВКонтакте

Специалисты компании «Доктор Веб» обнаружили в каталоге Google Play нового троянца. Эта вредоносная программа, получившая имя Android.PWS.Vk.3, ворует у пользователей логины и пароли от учетных записей социальной сети «ВКонтакте».

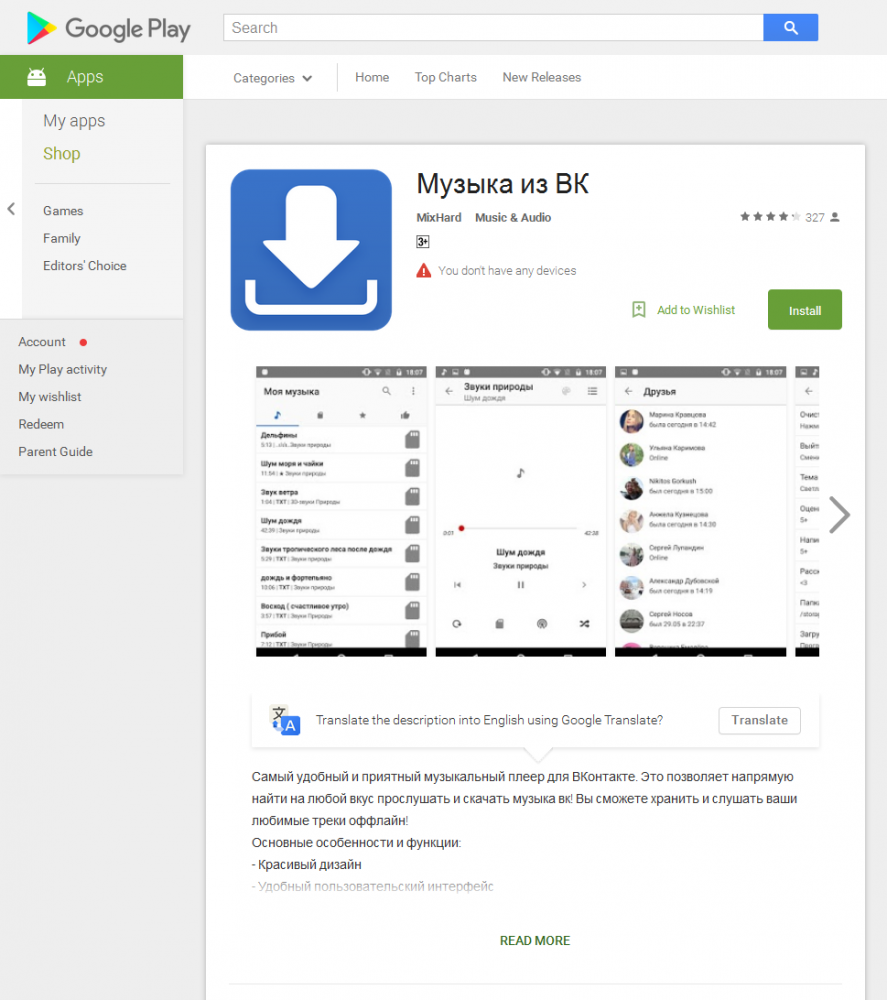
Троянец Android.PWS.Vk.3 прячется в приложении «Музыка из ВК», которое распространяется злоумышленниками через каталог Google Play от имени разработчика MixHard. Вирусные аналитики «Доктор Веб» проинформировали компанию Google об этой вредоносной программе, однако на момент публикации данного материала Android.PWS.Vk.3 был все еще доступен для загрузки.


Троянец представляет собой полноценный аудиоплеер, который позволяет прослушивать музыку, размещенную в социальной сети «ВКонтакте». Чтобы получить доступ к заявленному функционалу, пользователям необходимо войти в свою учетную запись, введя логин и пароль. Однако здесь владельцев мобильных устройств ждет неприятный сюрприз: вредоносное приложение втайне от них отправляет введенные данные на управляющий сервер, в результате чего злоумышленники фактически получают полный доступ к аккаунтам жертв и могут распоряжаться ими по своему усмотрению, пишет news.drweb.ru.

Специалисты компании «Доктор Веб» установили, что авторы Android.PWS.Vk.3 уже пытались продавать взломанные учетные записи на различных подпольных хакерских форумах. Кроме того, киберпреступники могут использовать украденные аккаунты и самостоятельно, например, для накрутки популярности различных групп и сообществ в сети «ВКонтакте».

Ранее вирусописатели уже распространяли этого троянца через Google Play, в частности, под именами Music for VK и Music VK (разработчик Dobrandrav), однако в настоящее время эти версии удалены из каталога. В общей сложности Android.PWS.Vk.3 успело загрузить не менее 12 000 пользователей.

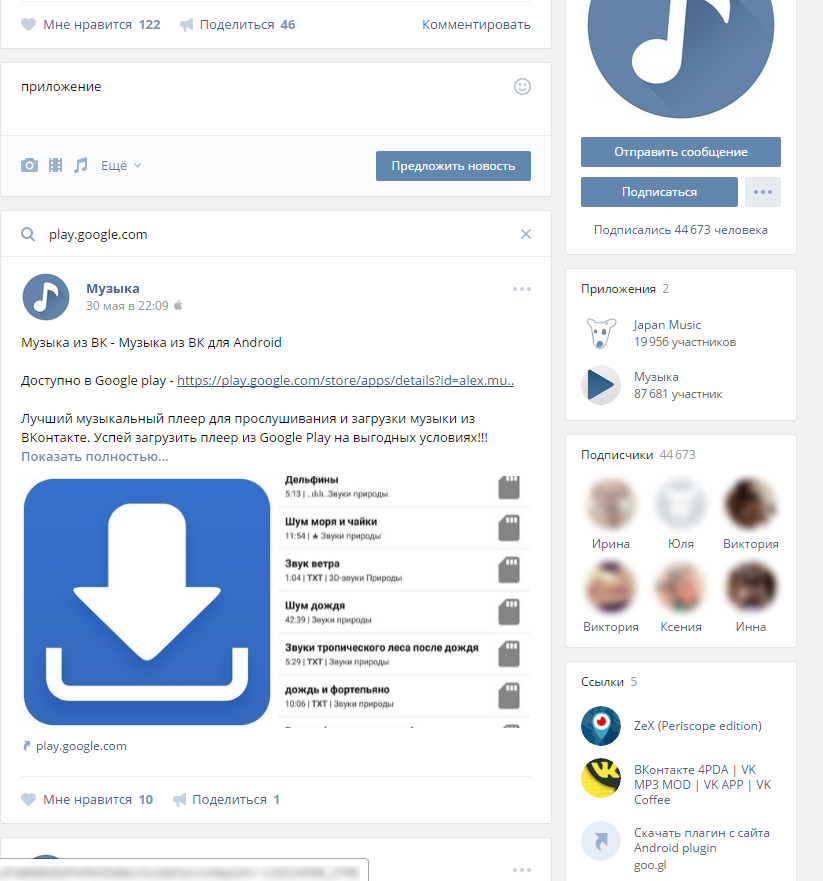
Создатели троянца предположительно имеют собственную группу в социальной сети «ВКонтакте», насчитывающую более 44 600 подписчиков, в которой среди прочего всем участникам предлагается установить Android.PWS.Vk.3 на мобильные устройства.


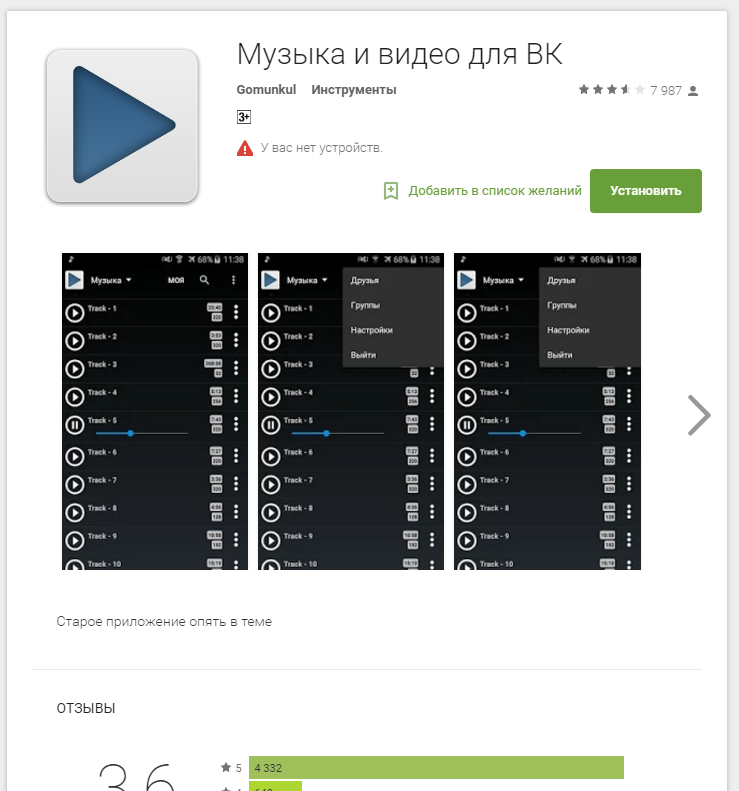
Кроме того, в каталоге Google Play авторы Android.PWS.Vk.3 разместили еще одно приложение-плеер, которое в настоящее время не содержит явного вредоносного функционала. Эта программа называется «Музыка и видео для ВК» и распространяется злоумышленниками от имени разработчика Gomunkul.


Несмотря на то, что сейчас этот плеер не выполняет вредоносных действий, он может стать полноценным троянцем сразу после того, как вирусописатели изменят в нем всего лишь один параметр и выпустят соответствующее обновление программы. В результате приложение станет настойчиво предлагать пользователям установить некий плагин, необходимый для его работы, при этом стоит отметить, что сам плагин имеет тот же сертификат безопасности, что и троянец Android.PWS.Vk.3. На данный момент этот программный модуль не несет в себе какого-либо функционала, однако злоумышленники могут с легкостью обновить его и добавить в него любые функции, в том числе и вредоносные.


В настоящее время указанный плеер установило более 1 000 000 пользователей, и каждый из них рискует в любой момент стать жертвой вирусописателей. Поскольку эта программа представляет потенциальную опасность для владельцев Android-смартфонов и планшетов, она была добавлена в вирусную базу под наименованием Android.Click.123.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru