Эксперты оборонной корпорации BAE Systems, а также аналитики компаний Symantec, IssueMakersLab и FireEye продолжают расследовать атаки на международную банковскую систему SWIFT. Ранее, в марте 2016 года, из-за брешей в SWIFT злоумышленникам почти удалось похитить миллиард долларов у центрального банка Бангладеш.
Теперь исследователи сообщают, что жертв было значительно больше, и связывают атаки с группой хакеров Lazarus, — профессиональной командой, которая, в частности, ответственна за взлом компании Sony в 2014 году.
Еще две недели назад эксперты BAE Systems написали в отчете, что анализируя атаки, они обратили внимание на то, что вредоносное ПО, использованное в ходе ограбления центрального банка Бангладеш, связано с атаками на компанию Sony в 2014 году. В конце прошлой недели исследователи Symantec представили собственный отчет, который проливает некоторые подробности на этот момент и подтверждает выводы BAE Systems.
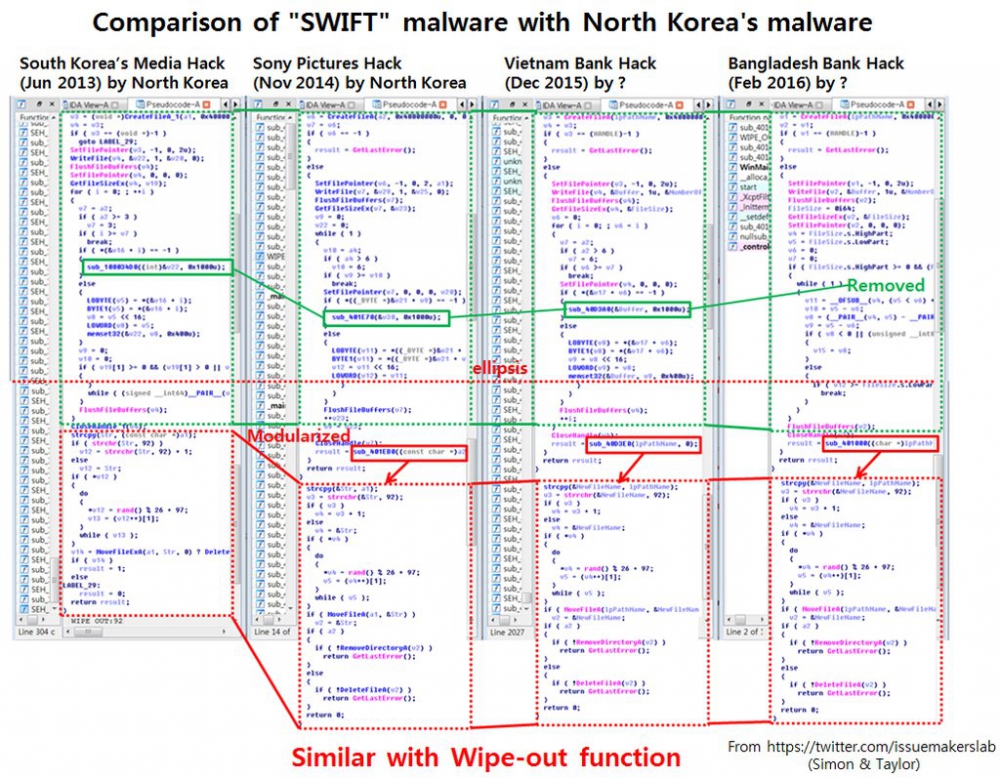
Обе компании пишут, что в файле moutc.exe удалось обнаружить куски кода, хорошо знакомые им с 2014 года. Два года назад, в ходе атак на компанию Sony, группа Lazarus использовала родственную этой малварь. Исследователи также отмечают, что функция заметания следов, призванная уничтожить все признаки активности вредоноса в зараженной системе, тоже выглядит очень знакомо,
Специалисты Symantec сумели связать троян Trojan.Banswift, использованный в ходе атаки на центробанк Бангладеш, с малварью Backdoor.Contopee, которая в последние годы часто применялась для атак на финансовые учреждения в странах Юго-восточной Азии, наряду с Backdoor.Fimlis и Backdoor.Fimlis.B. Ранее экспертам уже удалось соотнести код Backdoor.Contopee с другим вредоносом — Backdoor.Destover, который является одним из основных «рабочих инструментов» группы Lazarus. Для тех, кто уже запутался в разнообразии малвари, – ниже есть наглядная иллюстрация.
«Symantec полагает, что характерный код, который содержат все семейства вредоносов, а также тот факт, что Backdoor.Contopee использовался для ограниченных атак, направленных на финансовые учреждения определенного региона, означает, что данные инструменты можно отнести к одной группе», — пишут эксперты в отчете.
Сравнение малвари от экспертов IssueMakersLab
Напомню, что деятельность хак-группы Lazarus уже изучали компании Novetta, «Лаборатория Касперского», AlienVault и Symantec. ФБР вообще полагает, что хакеры тесно связаны с Северной Кореей (основываясь на многочисленных атака против Южнокорейских банков, в период с 2011 по 2013 годы).
Между тем межбанковская система SWIFT по-прежнему испытывает не лучшие времена. Две недели назад сообщалось, что помимо центробанка Бангладеш от рук хакеров пострадал эквадорский Banco del Austro, у которого,по данным Reuters, злоумышленники похитили 12,2 миллионов долларов. Также кражи чудом избежал вьетнамский банк Tien Phong, во всяком случае, официальные представители банка сообщали, что успешно отразили атаку.
Теперь эксперты компании FireEye, которые тоже проводят собственное расследование случившегося, сообщают, что были замечены атаки с аналогичным почерком, от которых пострадало еще двенадцать банков в странах Юго-восточной Азии. Более того, представители центробанка Бангладеш теперь подозревают, что одна старая атака 2013 года тоже была частью данной вредоносной кампании.
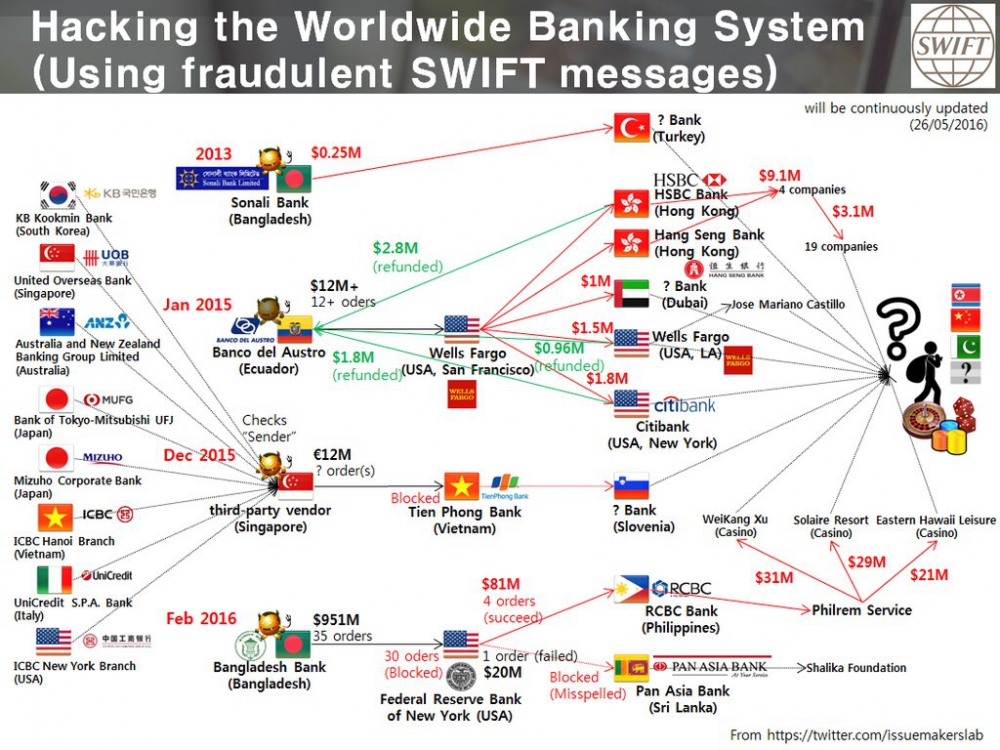
Ниже можно увидеть подробную схему, составленную исследователем компании IssueMakersLab. На схеме отражены все известные на текущий момент инциденты и детали, известные об атаках на систему SWIFT и веб-сервисы, использующиеся банками для осуществления транзакций.
Официальные представители SWIFT, очевидно, уже устали приносить извинения и оправдываться из-за небезопасности своей системы. Хотя вначале руководство SWIFT уверенно заявляло, что все проблемы были только на стороне банков, а их вины в случившемся нет, вскоре исследователи указали на тот факт, что проблем с безопасностью у SWIFT предостаточно. В итоге, в минувшую пятницу, 27 мая 2016 года, стало известно, что SWIFT запоздало вводит в работу систему двухфакторной аутентификации для банков и будет запрашивать «больше данных» у своих клиентов. Также сообщается, что появятся некие «дополнительные инструменты» для мониторинга происходящего, и будет произведен «аудит фреймворков».
Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.
Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.
Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.
Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.
Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.
Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.