Аналитики израильской компании Check Point представили подробнейший отчет о работе набора эксплоитов Nuclear, детально изучив инфраструктуру всего сервиса, а также вредоносные кампании, использующие Nuclear в ходе своих атак. По данным специалистов, создатель Nuclear, это россиянин, проживающий в Краснодаре и зарабатывающий на своем детище порядка 100 000 долларов в месяц.
Согласно отчету, Nuclear распространяется в популярном сегодня формате MaaS (Malware-as-a-Service), то есть сдается в аренду по подписке.
Исследователи пришли к выводу, что ведущим разработчиком Nuclear выступает один человек, который живет в Краснодаре. Разумеется, он работал над набором эксплоитов не один, на разных этапах ему помогали другие разработчики, к тому же управлять таким сервисом в одиночку – сложно. Тем не менее, основным автором Nuclear назван именно неизвестный краснодарец,
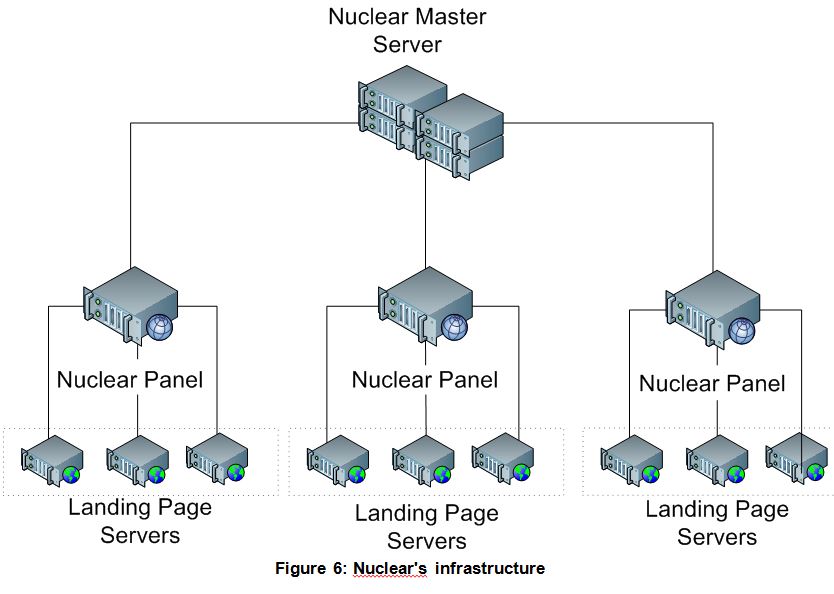
Схема инфраструктуры Nuclear
Инфраструктура сервиса проста: центральное место здесь занимает главный сервер создателя Nuclear, через который он управляет всем и предоставляет доступ к своей инфраструктуре другим хакерам, оплатившим подписку.
Любой, кто заплатил хозяину Nuclear, получает в распоряжение собственный сервер, которым легко управлять благодаря удобной контрольной панели и наглядной статистике. С сервера осуществляется контроль за распространением малвари.
Еще на один уровень ниже расположилось множество серверов поменьше, они отвечают за так называемые «landing pages», то есть хостят веб-страницы, на которые перенаправляются жертвы, чтобы получить порцию малвари.
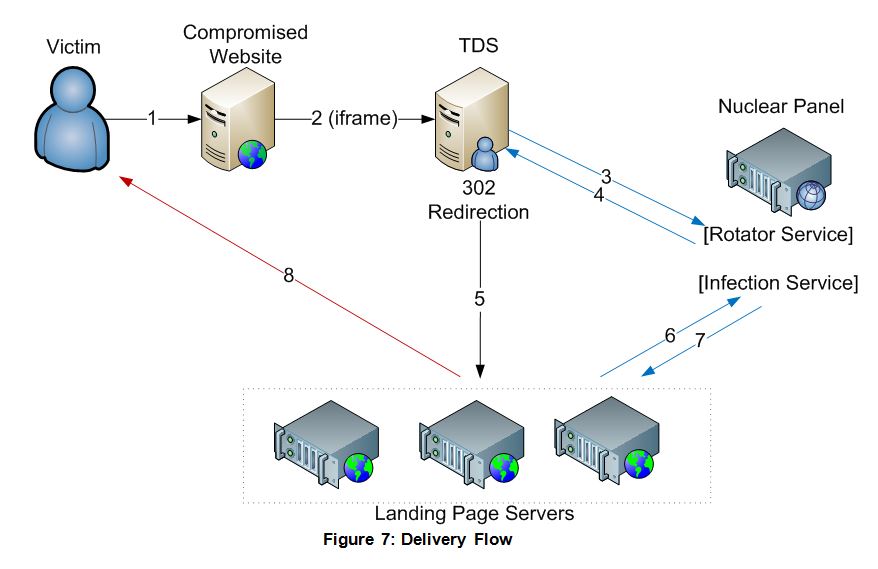
Схема атаки, использующей набор эксплоитов Nuclear
Исследователи Check Point пишут, что на момент проведения расследования им удалось обнаружить 15 арендованных серверов. Суммировав плату за аренду сервера и гонорар создателя Nuclear, аналитики подчитали, что автор набора эксплоитов зарабатывает порядка $100 000 ежемесячно.
Чтобы избежать проблем с законом, автор Nuclear ограничивает свою малварь по географическому признаку. Эксплоит кит не атакует пользователей из России, Украины, Азербайджана, Армении, Беларуси, Грузии, Казахстана, Киргизстана, Молдовы, Таджикистана и Узбекистана. Однако эти ограничения несильно стесняют Nuclear. Только за время наблюдений исследователи Check Point зафиксировали 1 846 678 атак: именно столько пользователей за это время посетили целевые страницы злоумышленников. Фактическому заражению подверглись 9,95% этих пользователей, то есть Nuclear доставил малварь на 184 568 компьютеров.
Набор эксплоитов распространяет самых разных вредоносов. Так, за время наблюдений на устройства жертв было доставлено 144 478 криптовымогателей, 54 403 банковских трояна, 193 бота для кликфрода и 172 руткита.
Лидером по числу заражений стал вымогатель Locky, на его счету более 110 000 жертв. Если учесть, что операторы шифровальщика требуют от каждого пострадавшего выкуп в размере 0,5 биткоина (порядка $230), выходит, что эти арендаторы Nuclear заработали $12 650 000. Данные были основаны на статистике компании Bitdefender, которая подсчитала, что выкуп операторам шифровальщиков выплачивает в среднем каждая вторая жертва.
Исследователи Check Point пишут, что их детальные изыскания (первая часть которых была опубликована еще в апреле 2016 года), похоже, напугали злоумышленника, и на данный момент все известные серверы Nuclear прекратили свою работу.
Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.
Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.
Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.
Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.
Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.
В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.
Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.