



Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Аналитики компании NTT Group представили ежегодный отчет о киберугрозах (PDF). Документ стал очередным доказательством того, что Adobe Flash пора на покой. Уязвимости в Adobe Flash стали на 36% популярнее у хакеров, по сравнению с предыдущим годом.

Отчет, составленный аналитиками NTT Group, создан при участии Lockheed Martin, Wapack Labs, Recorded Future и Center for Internet Security. В документе суммируются и сравниваются данные последних лет, полученные от двадцати четырех центров безопасности и семи R&D центров. Аналитики обработали более 3,5 квинтиллионов лог-файлов, 6,2 миллиарда атак и данные порядка 8000 клиентов со всего мира, пишет xakep.ru.

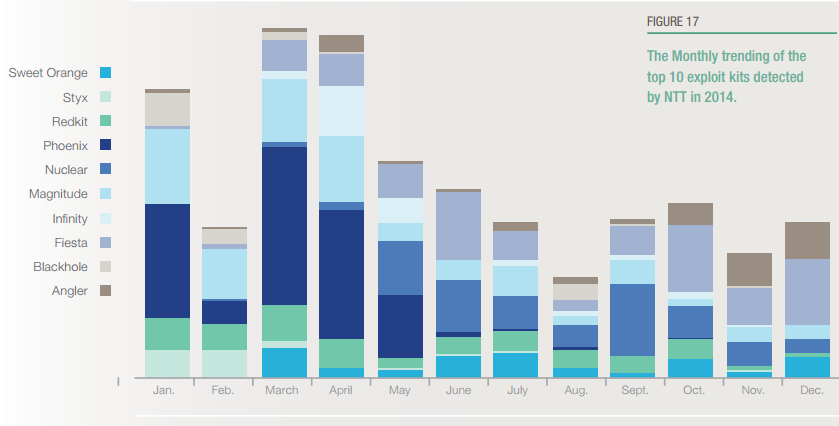
Наряду с другими угрозами, в отчете была подробно рассмотрена деятельность различных эксплоит китов, которые используются для первичного проникновения на компьютеры жертв. Особенно интересна та часть документа, где аналитики приводят статистику, относительно используемых злоумышленниками уязвимостей.


Активность различных эксплоит китов по месяцам

EC


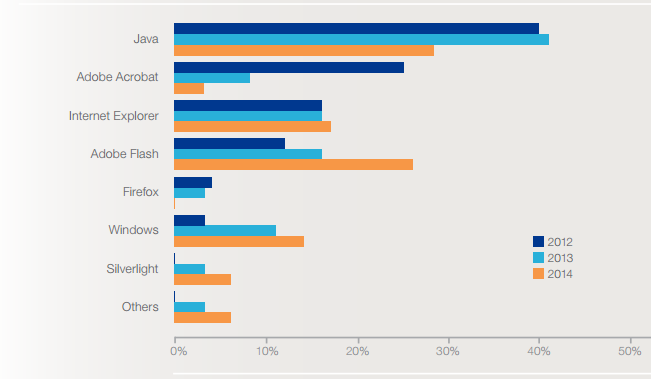
Начиная с 2012 года, наблюдается следующая картина: эксплоит киты все реже используют для атак уязвимости в Adobe Acrobat и Java, тогда как «популярность» Adobe Flash стремительно растет. Также все эти годы злоумышленники продолжают стабильно эксплуатировать баги в Internet Explorer.


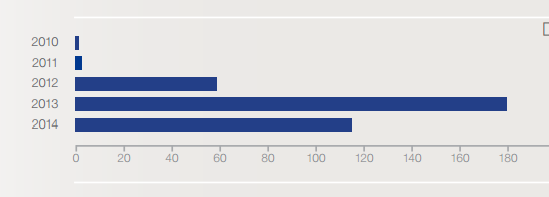
Количество уникальных уязвимостей в составах наборов эксплоитов

1


Более 80% уязвимостей, входящих в состав эксплоит китов, это старые проблемы – их возраст, как правило, достигает пары лет.

Уже в 2014 году число уязвимостей в Java, используемых злоумышленниками, значительно сократилось, уменьшившись сразу на 36%.


3


Прямо пропорционально падению интереса к Java-багам, у злоумышленников начал расти интерес к уязвимостям в Adobe Flash. Как мы знаем, Flash по сей день является одним из наиболее атакуемых приложений.


2


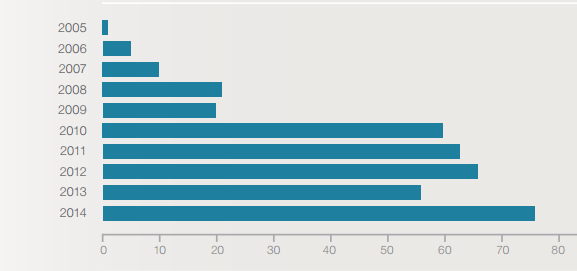
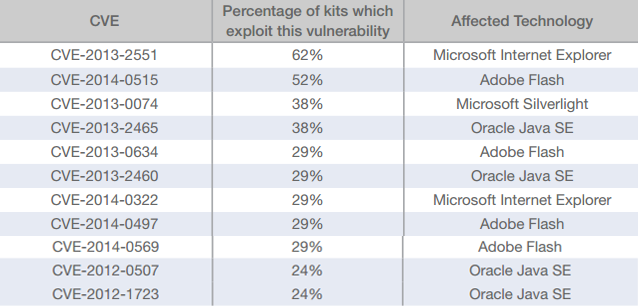
Топ-10 самых популярных уязвимостей, наиболее часто применяемых авторами различных наборов эксплоитов, можно увидеть ниже.


top

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru