



Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Аналитики компании NTT Group представили ежегодный отчет о киберугрозах (PDF). Документ стал очередным доказательством того, что Adobe Flash пора на покой. Уязвимости в Adobe Flash стали на 36% популярнее у хакеров, по сравнению с предыдущим годом.

Отчет, составленный аналитиками NTT Group, создан при участии Lockheed Martin, Wapack Labs, Recorded Future и Center for Internet Security. В документе суммируются и сравниваются данные последних лет, полученные от двадцати четырех центров безопасности и семи R&D центров. Аналитики обработали более 3,5 квинтиллионов лог-файлов, 6,2 миллиарда атак и данные порядка 8000 клиентов со всего мира, пишет xakep.ru.

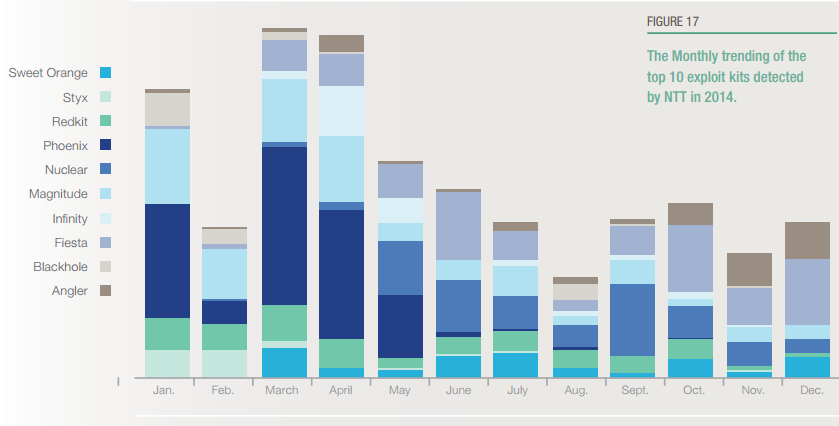
Наряду с другими угрозами, в отчете была подробно рассмотрена деятельность различных эксплоит китов, которые используются для первичного проникновения на компьютеры жертв. Особенно интересна та часть документа, где аналитики приводят статистику, относительно используемых злоумышленниками уязвимостей.


Активность различных эксплоит китов по месяцам

EC


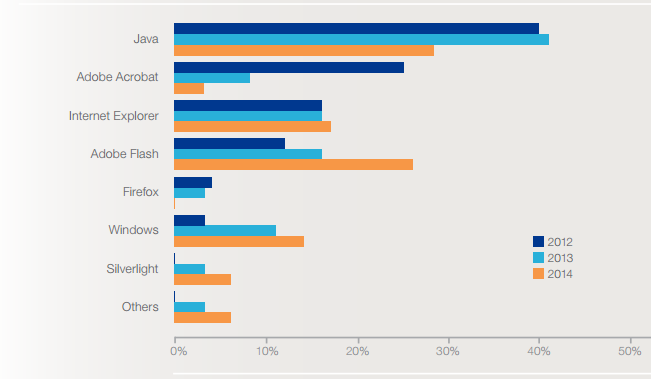
Начиная с 2012 года, наблюдается следующая картина: эксплоит киты все реже используют для атак уязвимости в Adobe Acrobat и Java, тогда как «популярность» Adobe Flash стремительно растет. Также все эти годы злоумышленники продолжают стабильно эксплуатировать баги в Internet Explorer.


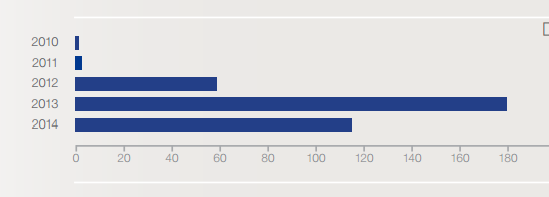
Количество уникальных уязвимостей в составах наборов эксплоитов

1


Более 80% уязвимостей, входящих в состав эксплоит китов, это старые проблемы – их возраст, как правило, достигает пары лет.

Уже в 2014 году число уязвимостей в Java, используемых злоумышленниками, значительно сократилось, уменьшившись сразу на 36%.


3


Прямо пропорционально падению интереса к Java-багам, у злоумышленников начал расти интерес к уязвимостям в Adobe Flash. Как мы знаем, Flash по сей день является одним из наиболее атакуемых приложений.


2


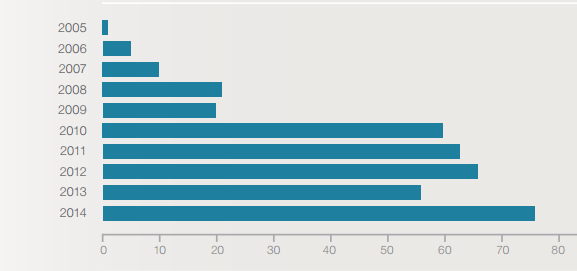
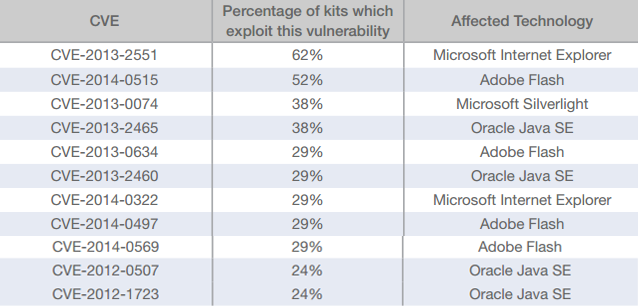
Топ-10 самых популярных уязвимостей, наиболее часто применяемых авторами различных наборов эксплоитов, можно увидеть ниже.


top

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru