



Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

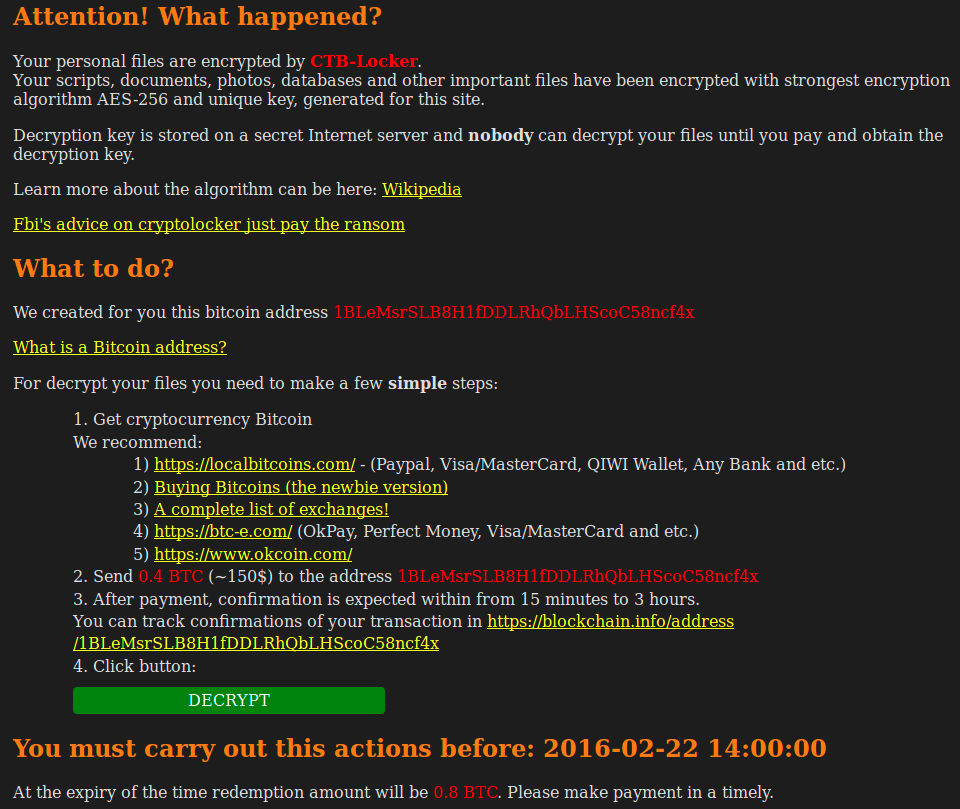
Новая версия трояна-вымогателя CTB-Locker передаёт ключи для востановления зашифрованных файлов в транзакциях Bitcoin. Это надёжнее, чем отправлять их через сеть заражённых сайтов-посредников, которые в любой момент могут исчезнуть.

Первые версии CTB-Locker, замеченные в прошлом году, атаковали персональные компьютеры. Спустя несколько месяцев его создатели изменили тактику и разработали модификацию трояна, которая поражает не компьютеры пользователей, а веб-сайты. Новый CTB-Locker шифрует файлы, размещённые на сервере, а затем требует выкуп.

У трояна с самого начала имелась интересная особенность: он позволял жертве расшифровать пару файлов бесплатно. Смысл такой демонстрации возможностей, по-видимому, заключался в том, чтобы убедить пользователя, что всё честно. Будет выкуп — будут и файлы.


CTB-Locker-February


Недавно специалисты по информационной безопасности из Sucuri обратили внимание, что стоимость пробной расшифровки подросла. Теперь CTB-Locker требует за неё 0,0001 биткоина (около трёх рублей). Это мизерная сумма, сравнимая со комиссией за проведение транзакции. Заработать на ней невозможно.

Повышение цены понадобилось по другой причине. Прежние версии трояна проверяли получение выкупа при помощи сети заражённых сайтов-посредников. Проблема заключалась в том, что заражённые сайты время от времения вылечивают. В результате троян мог потерять связь со всеми известными ему посредниками, пишет xakep.ru.

Мартовская версия CTB-Locker отказалась от сайтов-посредников в пользу хранения информации в блокчейне Bitcoin. Для каждого зашифрованного сервера скрипты злоумышленников создают адрес Bitcoin. Если на него придут деньги, они создадут новую транзакцию с ключом для расшифровки в метаданных, а полученные от жертвы 0,0001 биткоина пойдут на оплату комиссии. Трояны на заражённых серверах мониторят появление транзакций с ключами в блокчейне при помощи программного интерфейса blockexplorer.com.

Это очень надёжный метод коммуникации, однако специалисты Sucuri сомневаются, что он поможет создателям CTB-Locker. Судя по неуклонному снижению размера выкупа, который требует троян, им никто не хочет платить. Причина, по всей видимости, в том, что владельцев веб-серверов не так легко запугать. В отличие от обычных пользователей, у них обычно есть резервные копии всех файлов.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru