



Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

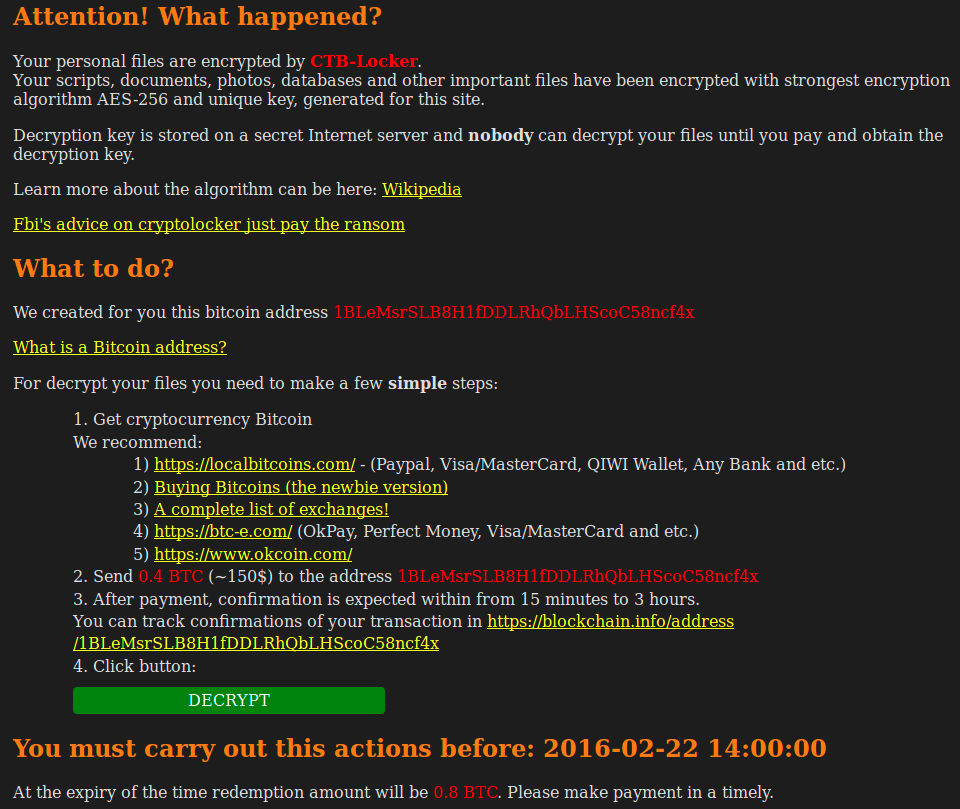
Новая версия трояна-вымогателя CTB-Locker передаёт ключи для востановления зашифрованных файлов в транзакциях Bitcoin. Это надёжнее, чем отправлять их через сеть заражённых сайтов-посредников, которые в любой момент могут исчезнуть.

Первые версии CTB-Locker, замеченные в прошлом году, атаковали персональные компьютеры. Спустя несколько месяцев его создатели изменили тактику и разработали модификацию трояна, которая поражает не компьютеры пользователей, а веб-сайты. Новый CTB-Locker шифрует файлы, размещённые на сервере, а затем требует выкуп.

У трояна с самого начала имелась интересная особенность: он позволял жертве расшифровать пару файлов бесплатно. Смысл такой демонстрации возможностей, по-видимому, заключался в том, чтобы убедить пользователя, что всё честно. Будет выкуп — будут и файлы.


CTB-Locker-February


Недавно специалисты по информационной безопасности из Sucuri обратили внимание, что стоимость пробной расшифровки подросла. Теперь CTB-Locker требует за неё 0,0001 биткоина (около трёх рублей). Это мизерная сумма, сравнимая со комиссией за проведение транзакции. Заработать на ней невозможно.

Повышение цены понадобилось по другой причине. Прежние версии трояна проверяли получение выкупа при помощи сети заражённых сайтов-посредников. Проблема заключалась в том, что заражённые сайты время от времения вылечивают. В результате троян мог потерять связь со всеми известными ему посредниками, пишет xakep.ru.

Мартовская версия CTB-Locker отказалась от сайтов-посредников в пользу хранения информации в блокчейне Bitcoin. Для каждого зашифрованного сервера скрипты злоумышленников создают адрес Bitcoin. Если на него придут деньги, они создадут новую транзакцию с ключом для расшифровки в метаданных, а полученные от жертвы 0,0001 биткоина пойдут на оплату комиссии. Трояны на заражённых серверах мониторят появление транзакций с ключами в блокчейне при помощи программного интерфейса blockexplorer.com.

Это очень надёжный метод коммуникации, однако специалисты Sucuri сомневаются, что он поможет создателям CTB-Locker. Судя по неуклонному снижению размера выкупа, который требует троян, им никто не хочет платить. Причина, по всей видимости, в том, что владельцев веб-серверов не так легко запугать. В отличие от обычных пользователей, у них обычно есть резервные копии всех файлов.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru