



Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

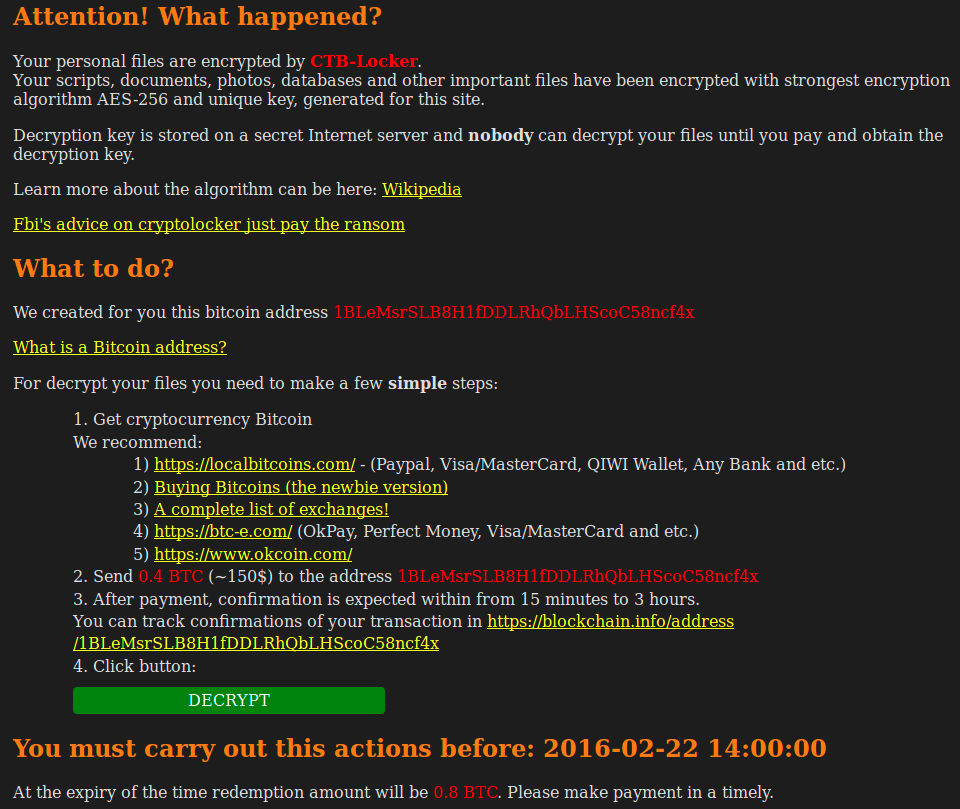
Новая версия трояна-вымогателя CTB-Locker передаёт ключи для востановления зашифрованных файлов в транзакциях Bitcoin. Это надёжнее, чем отправлять их через сеть заражённых сайтов-посредников, которые в любой момент могут исчезнуть.

Первые версии CTB-Locker, замеченные в прошлом году, атаковали персональные компьютеры. Спустя несколько месяцев его создатели изменили тактику и разработали модификацию трояна, которая поражает не компьютеры пользователей, а веб-сайты. Новый CTB-Locker шифрует файлы, размещённые на сервере, а затем требует выкуп.

У трояна с самого начала имелась интересная особенность: он позволял жертве расшифровать пару файлов бесплатно. Смысл такой демонстрации возможностей, по-видимому, заключался в том, чтобы убедить пользователя, что всё честно. Будет выкуп — будут и файлы.


CTB-Locker-February


Недавно специалисты по информационной безопасности из Sucuri обратили внимание, что стоимость пробной расшифровки подросла. Теперь CTB-Locker требует за неё 0,0001 биткоина (около трёх рублей). Это мизерная сумма, сравнимая со комиссией за проведение транзакции. Заработать на ней невозможно.

Повышение цены понадобилось по другой причине. Прежние версии трояна проверяли получение выкупа при помощи сети заражённых сайтов-посредников. Проблема заключалась в том, что заражённые сайты время от времения вылечивают. В результате троян мог потерять связь со всеми известными ему посредниками, пишет xakep.ru.

Мартовская версия CTB-Locker отказалась от сайтов-посредников в пользу хранения информации в блокчейне Bitcoin. Для каждого зашифрованного сервера скрипты злоумышленников создают адрес Bitcoin. Если на него придут деньги, они создадут новую транзакцию с ключом для расшифровки в метаданных, а полученные от жертвы 0,0001 биткоина пойдут на оплату комиссии. Трояны на заражённых серверах мониторят появление транзакций с ключами в блокчейне при помощи программного интерфейса blockexplorer.com.

Это очень надёжный метод коммуникации, однако специалисты Sucuri сомневаются, что он поможет создателям CTB-Locker. Судя по неуклонному снижению размера выкупа, который требует троян, им никто не хочет платить. Причина, по всей видимости, в том, что владельцев веб-серверов не так легко запугать. В отличие от обычных пользователей, у них обычно есть резервные копии всех файлов.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru