



Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Автору шифровальщика Radamant определенно не везет. В декабре минувшего года эксперт Emsisoft Фабиан Восар (Fabian Wosar) уже взломал шифрование вымогателя и представил бесплатный инструмент для восстановления информации, чем вызвал гнев злоумышленника.

Теперь исследовали компании InfoArmor и вовсе сумели взломать командный сервер малвари, заставив его инициировать процесс расшифровки данных, хотя жертвы не заплатили выкуп.

Впервые шифровальщик Radamant был замечен в декабре 2015 года. Существуют две версии Radamant: v1 изменяет расширение файлов на .RDM, а v2 на .RRK. Хотя на форуме Bleeping Computer сообщают также о версии, переименовывающей файлы в .RDD.

После того как Восар успешно взломал шифрование обеих версий и разозлил автора малвари, тот исправил вторую версию, в январе 2016 года представив вариант, названный radamantv2.1_emisoft_bleeped. Эта вариация тоже изменяет расширение файлов на .RKK, но автор вредоноса сменил метод шифрования, так что инструмент Восара работает против него уже далеко не всегда, сообщает xakep.ru.

Специалисты InfoArmor, в отличие от Восара, не стали трогать шифрование. Они выяснили, что справиться с шифровальщиком можно при помощи SQL-инъекции. Radamant шифрует каждый файл уникальным ключом AES-256, а затем шифрует его с использованием мастер ключа RSA-2048, который внедряется в хедер каждого файла. Данный мастер ключ отправляется на контрольный сервер малвари, где хранится в MySQL базе. Как только жертва выплатила выкуп, оператор вредоноса отсылает ей мастер ключ RSA и инструмент для расшифровки данных. Для удобства управления «бизнесом», оператор Radamant использует доступную извне панель управления.


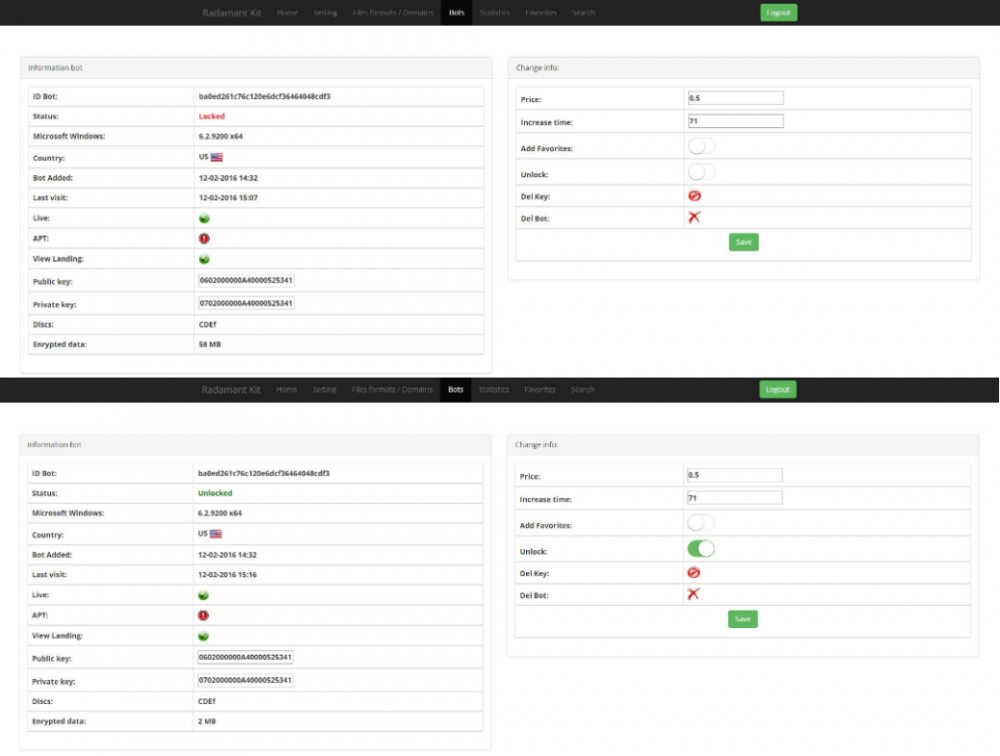
До и после. Исследователи изменили «статус оплаты» жертвы

radamant


Эксперты InfoArmor обнаружили, что коммуникации между контрольной панелью и БД позволяют осуществить SQL-инъекцию. Воспользовавшись этим методом, можно изменить статус выплаты выкупа, заставив управляющий сервер поверить, что жертва уже заплатила, и автоматически выслать ей инструмент для расшифровки информации. Также исследователи отмечают, что используя все ту же банальную SQL-инъекцию, можно извлечь из БД злоумышленника вообще всю содержащуюся там информацию.

InfoArmor также стало известно, что автор Radamant ведет работу над новой малварью — KimChenIn Coin Kit, которая ворует криптовалюту из Bitcoin Core, LiteCoin Core, Dash Core, NameCoin Core и Electrum-BTC/LTC/Dash.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru