



Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Автору шифровальщика Radamant определенно не везет. В декабре минувшего года эксперт Emsisoft Фабиан Восар (Fabian Wosar) уже взломал шифрование вымогателя и представил бесплатный инструмент для восстановления информации, чем вызвал гнев злоумышленника.

Теперь исследовали компании InfoArmor и вовсе сумели взломать командный сервер малвари, заставив его инициировать процесс расшифровки данных, хотя жертвы не заплатили выкуп.

Впервые шифровальщик Radamant был замечен в декабре 2015 года. Существуют две версии Radamant: v1 изменяет расширение файлов на .RDM, а v2 на .RRK. Хотя на форуме Bleeping Computer сообщают также о версии, переименовывающей файлы в .RDD.

После того как Восар успешно взломал шифрование обеих версий и разозлил автора малвари, тот исправил вторую версию, в январе 2016 года представив вариант, названный radamantv2.1_emisoft_bleeped. Эта вариация тоже изменяет расширение файлов на .RKK, но автор вредоноса сменил метод шифрования, так что инструмент Восара работает против него уже далеко не всегда, сообщает xakep.ru.

Специалисты InfoArmor, в отличие от Восара, не стали трогать шифрование. Они выяснили, что справиться с шифровальщиком можно при помощи SQL-инъекции. Radamant шифрует каждый файл уникальным ключом AES-256, а затем шифрует его с использованием мастер ключа RSA-2048, который внедряется в хедер каждого файла. Данный мастер ключ отправляется на контрольный сервер малвари, где хранится в MySQL базе. Как только жертва выплатила выкуп, оператор вредоноса отсылает ей мастер ключ RSA и инструмент для расшифровки данных. Для удобства управления «бизнесом», оператор Radamant использует доступную извне панель управления.


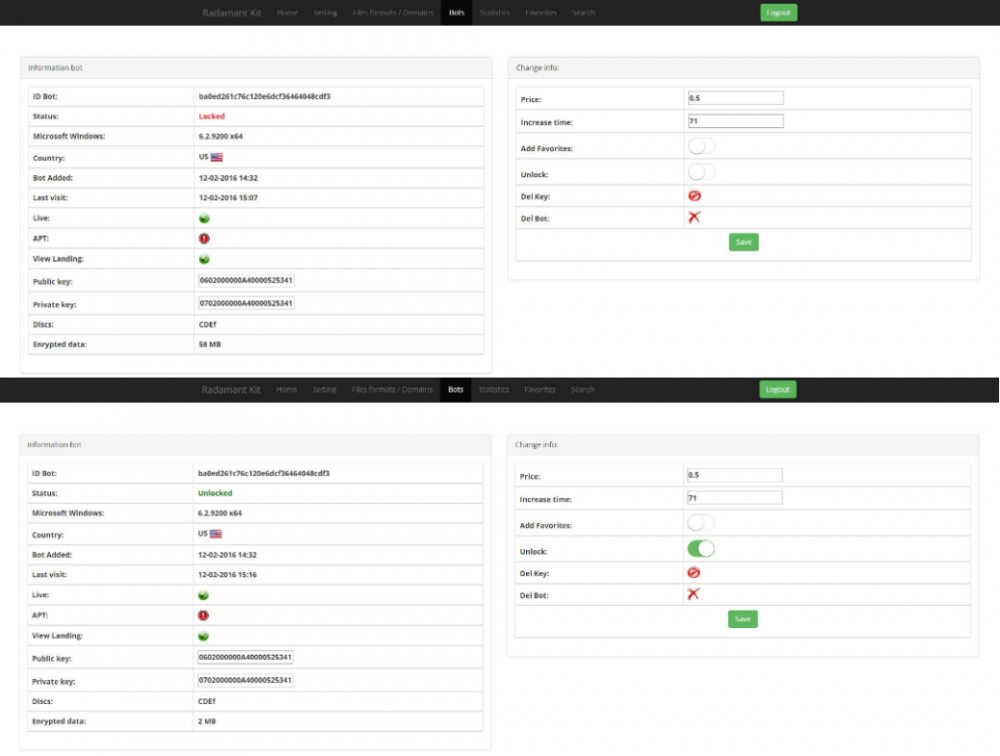
До и после. Исследователи изменили «статус оплаты» жертвы

radamant


Эксперты InfoArmor обнаружили, что коммуникации между контрольной панелью и БД позволяют осуществить SQL-инъекцию. Воспользовавшись этим методом, можно изменить статус выплаты выкупа, заставив управляющий сервер поверить, что жертва уже заплатила, и автоматически выслать ей инструмент для расшифровки информации. Также исследователи отмечают, что используя все ту же банальную SQL-инъекцию, можно извлечь из БД злоумышленника вообще всю содержащуюся там информацию.

InfoArmor также стало известно, что автор Radamant ведет работу над новой малварью — KimChenIn Coin Kit, которая ворует криптовалюту из Bitcoin Core, LiteCoin Core, Dash Core, NameCoin Core и Electrum-BTC/LTC/Dash.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru