




Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Автору шифровальщика Radamant определенно не везет. В декабре минувшего года эксперт Emsisoft Фабиан Восар (Fabian Wosar) уже взломал шифрование вымогателя и представил бесплатный инструмент для восстановления информации, чем вызвал гнев злоумышленника.

Теперь исследовали компании InfoArmor и вовсе сумели взломать командный сервер малвари, заставив его инициировать процесс расшифровки данных, хотя жертвы не заплатили выкуп.

Впервые шифровальщик Radamant был замечен в декабре 2015 года. Существуют две версии Radamant: v1 изменяет расширение файлов на .RDM, а v2 на .RRK. Хотя на форуме Bleeping Computer сообщают также о версии, переименовывающей файлы в .RDD.

После того как Восар успешно взломал шифрование обеих версий и разозлил автора малвари, тот исправил вторую версию, в январе 2016 года представив вариант, названный radamantv2.1_emisoft_bleeped. Эта вариация тоже изменяет расширение файлов на .RKK, но автор вредоноса сменил метод шифрования, так что инструмент Восара работает против него уже далеко не всегда, сообщает xakep.ru.

Специалисты InfoArmor, в отличие от Восара, не стали трогать шифрование. Они выяснили, что справиться с шифровальщиком можно при помощи SQL-инъекции. Radamant шифрует каждый файл уникальным ключом AES-256, а затем шифрует его с использованием мастер ключа RSA-2048, который внедряется в хедер каждого файла. Данный мастер ключ отправляется на контрольный сервер малвари, где хранится в MySQL базе. Как только жертва выплатила выкуп, оператор вредоноса отсылает ей мастер ключ RSA и инструмент для расшифровки данных. Для удобства управления «бизнесом», оператор Radamant использует доступную извне панель управления.


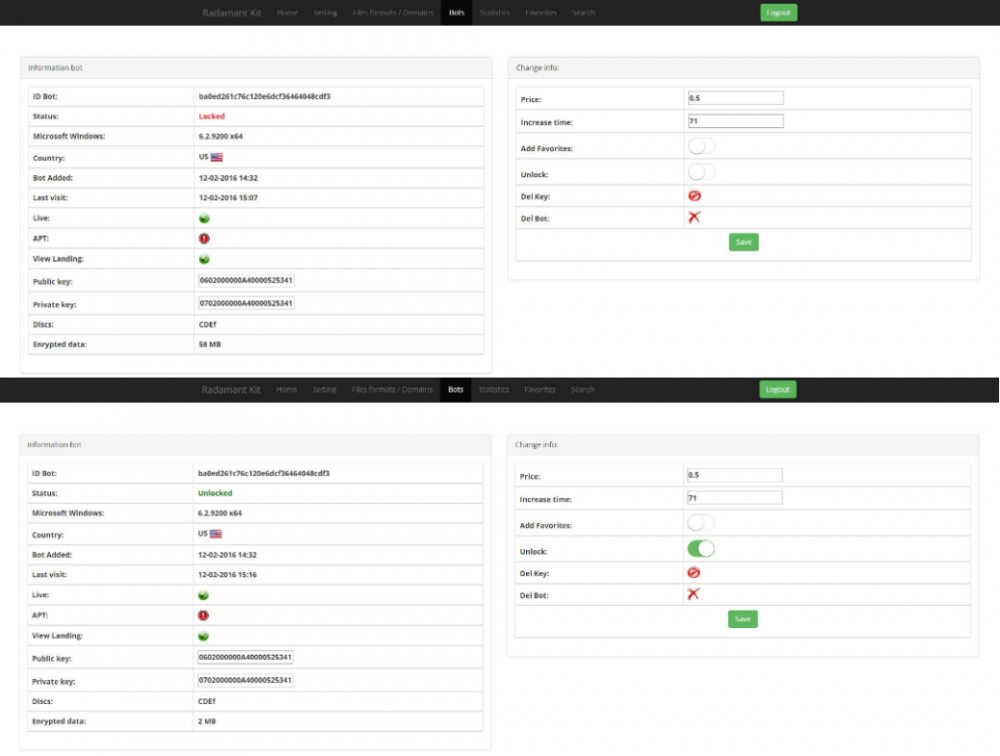
До и после. Исследователи изменили «статус оплаты» жертвы

radamant


Эксперты InfoArmor обнаружили, что коммуникации между контрольной панелью и БД позволяют осуществить SQL-инъекцию. Воспользовавшись этим методом, можно изменить статус выплаты выкупа, заставив управляющий сервер поверить, что жертва уже заплатила, и автоматически выслать ей инструмент для расшифровки информации. Также исследователи отмечают, что используя все ту же банальную SQL-инъекцию, можно извлечь из БД злоумышленника вообще всю содержащуюся там информацию.

InfoArmor также стало известно, что автор Radamant ведет работу над новой малварью — KimChenIn Coin Kit, которая ворует криптовалюту из Bitcoin Core, LiteCoin Core, Dash Core, NameCoin Core и Electrum-BTC/LTC/Dash.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru