



ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

Каждый месяц 77 тысяч ничего не подозревающих геймеров – пользователей одного из крупнейших сервисов распространения компьютерных игр Steam – становятся жертвами киберпреступников, которые крадут их данные доступа к игровому аккаунту.

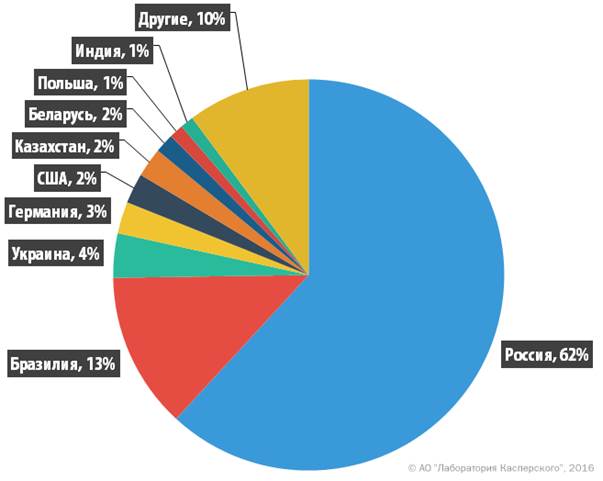
Как выяснили эксперты «Лаборатории Касперского», основным орудием злоумышленников в данном случае является троянец с соответствующим названием Steam Stealer, получивший широкое распространение в Сети благодаря своей простоте и доступности. В наибольшей степени от него страдают российские геймеры: так, согласно внутренней статистике «Лаборатории Касперского», в 2015 году 62% всех атак с участием этого зловреда пришлись именно на Россию.


Доля пользователей, атакованных троянцем Trojan-PSW.MSIL.Steam, ответственным за кражу данных пользовательских аккаунтов Steam


Как установили эксперты «Лаборатории Касперского», троянец Steam Stealer развился из исходного кода, опубликованного несколько лет назад на одном из русскоязычных форумов. Сегодня этот зловред распространяется в формате «вредоносное ПО как услуга», и его базовая версия доступна любому желающему в среднем за 30 долларов США, что делает его одним из самых дешевых и доступных на рынке вредоносных программ. При этом «покупатели» могут самостоятельно дополнить зловред необходимыми функциями и возможностями – для этого им достаточно знать языки программирования и архитектуру Steam. Если же подобных знаний у злоумышленника нет, то за дополнительную плату он может приобрести Steam Stealer с любыми модификациями и даже с «руководством пользователя».  

Компания Valve, которой принадлежит сервис Steam, регулярно принимает новые защитные меры, усложняющие жизнь киберзлоумышленникам. Тем не менее, проблема кражи учетных данных геймеров по-прежнему является критичной.

«Мы рекомендуем пользователям ознакомиться с обновлениями и новыми функциями безопасности Steam и, как минимум, включить двухфакторную аутентификацию Steam Guard. Помните, что распространение вредоносных программ происходит главным образом через поддельные сайты или посредством социальной инженерии – через прямые сообщения жертве. Следите за своевременным обновлением своего защитного решения и никогда не отключайте его. Сейчас большинство продуктов имеют «игровой режим», который позволяет наслаждаться игрой без получения каких-либо уведомлений в процессе. И помните, что киберпреступники обычно гонятся за «легкими деньгами» и, если заражение одной из потенциальных жертв требует слишком больших усилий, они переключаются на следующую мишень. Так что следуйте этим простым рекомендациям, и вы не станете легкой добычей», – рекомендует Сантьяго Понтироли, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru