



ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

Каждый месяц 77 тысяч ничего не подозревающих геймеров – пользователей одного из крупнейших сервисов распространения компьютерных игр Steam – становятся жертвами киберпреступников, которые крадут их данные доступа к игровому аккаунту.

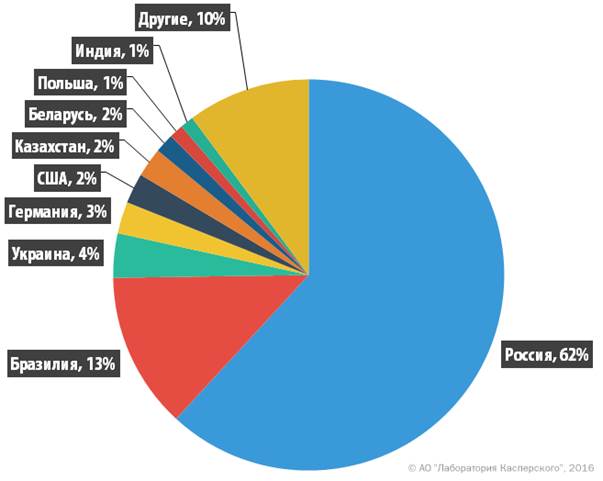
Как выяснили эксперты «Лаборатории Касперского», основным орудием злоумышленников в данном случае является троянец с соответствующим названием Steam Stealer, получивший широкое распространение в Сети благодаря своей простоте и доступности. В наибольшей степени от него страдают российские геймеры: так, согласно внутренней статистике «Лаборатории Касперского», в 2015 году 62% всех атак с участием этого зловреда пришлись именно на Россию.


Доля пользователей, атакованных троянцем Trojan-PSW.MSIL.Steam, ответственным за кражу данных пользовательских аккаунтов Steam


Как установили эксперты «Лаборатории Касперского», троянец Steam Stealer развился из исходного кода, опубликованного несколько лет назад на одном из русскоязычных форумов. Сегодня этот зловред распространяется в формате «вредоносное ПО как услуга», и его базовая версия доступна любому желающему в среднем за 30 долларов США, что делает его одним из самых дешевых и доступных на рынке вредоносных программ. При этом «покупатели» могут самостоятельно дополнить зловред необходимыми функциями и возможностями – для этого им достаточно знать языки программирования и архитектуру Steam. Если же подобных знаний у злоумышленника нет, то за дополнительную плату он может приобрести Steam Stealer с любыми модификациями и даже с «руководством пользователя».  

Компания Valve, которой принадлежит сервис Steam, регулярно принимает новые защитные меры, усложняющие жизнь киберзлоумышленникам. Тем не менее, проблема кражи учетных данных геймеров по-прежнему является критичной.

«Мы рекомендуем пользователям ознакомиться с обновлениями и новыми функциями безопасности Steam и, как минимум, включить двухфакторную аутентификацию Steam Guard. Помните, что распространение вредоносных программ происходит главным образом через поддельные сайты или посредством социальной инженерии – через прямые сообщения жертве. Следите за своевременным обновлением своего защитного решения и никогда не отключайте его. Сейчас большинство продуктов имеют «игровой режим», который позволяет наслаждаться игрой без получения каких-либо уведомлений в процессе. И помните, что киберпреступники обычно гонятся за «легкими деньгами» и, если заражение одной из потенциальных жертв требует слишком больших усилий, они переключаются на следующую мишень. Так что следуйте этим простым рекомендациям, и вы не станете легкой добычей», – рекомендует Сантьяго Понтироли, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru