



ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

Каждый месяц 77 тысяч ничего не подозревающих геймеров – пользователей одного из крупнейших сервисов распространения компьютерных игр Steam – становятся жертвами киберпреступников, которые крадут их данные доступа к игровому аккаунту.

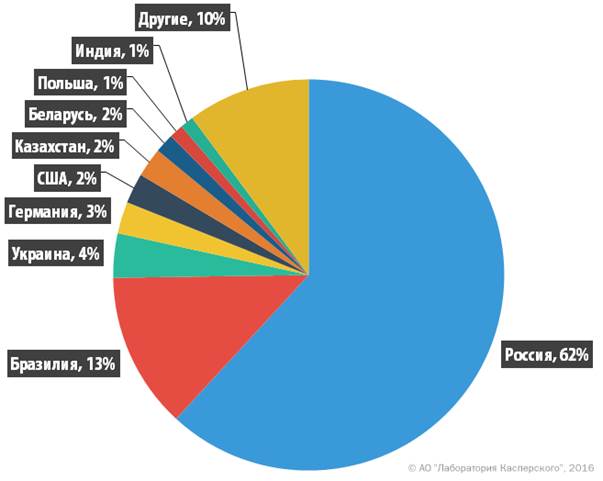
Как выяснили эксперты «Лаборатории Касперского», основным орудием злоумышленников в данном случае является троянец с соответствующим названием Steam Stealer, получивший широкое распространение в Сети благодаря своей простоте и доступности. В наибольшей степени от него страдают российские геймеры: так, согласно внутренней статистике «Лаборатории Касперского», в 2015 году 62% всех атак с участием этого зловреда пришлись именно на Россию.


Доля пользователей, атакованных троянцем Trojan-PSW.MSIL.Steam, ответственным за кражу данных пользовательских аккаунтов Steam


Как установили эксперты «Лаборатории Касперского», троянец Steam Stealer развился из исходного кода, опубликованного несколько лет назад на одном из русскоязычных форумов. Сегодня этот зловред распространяется в формате «вредоносное ПО как услуга», и его базовая версия доступна любому желающему в среднем за 30 долларов США, что делает его одним из самых дешевых и доступных на рынке вредоносных программ. При этом «покупатели» могут самостоятельно дополнить зловред необходимыми функциями и возможностями – для этого им достаточно знать языки программирования и архитектуру Steam. Если же подобных знаний у злоумышленника нет, то за дополнительную плату он может приобрести Steam Stealer с любыми модификациями и даже с «руководством пользователя».  

Компания Valve, которой принадлежит сервис Steam, регулярно принимает новые защитные меры, усложняющие жизнь киберзлоумышленникам. Тем не менее, проблема кражи учетных данных геймеров по-прежнему является критичной.

«Мы рекомендуем пользователям ознакомиться с обновлениями и новыми функциями безопасности Steam и, как минимум, включить двухфакторную аутентификацию Steam Guard. Помните, что распространение вредоносных программ происходит главным образом через поддельные сайты или посредством социальной инженерии – через прямые сообщения жертве. Следите за своевременным обновлением своего защитного решения и никогда не отключайте его. Сейчас большинство продуктов имеют «игровой режим», который позволяет наслаждаться игрой без получения каких-либо уведомлений в процессе. И помните, что киберпреступники обычно гонятся за «легкими деньгами» и, если заражение одной из потенциальных жертв требует слишком больших усилий, они переключаются на следующую мишень. Так что следуйте этим простым рекомендациям, и вы не станете легкой добычей», – рекомендует Сантьяго Понтироли, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru