



ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

Каждый месяц 77 тысяч ничего не подозревающих геймеров – пользователей одного из крупнейших сервисов распространения компьютерных игр Steam – становятся жертвами киберпреступников, которые крадут их данные доступа к игровому аккаунту.

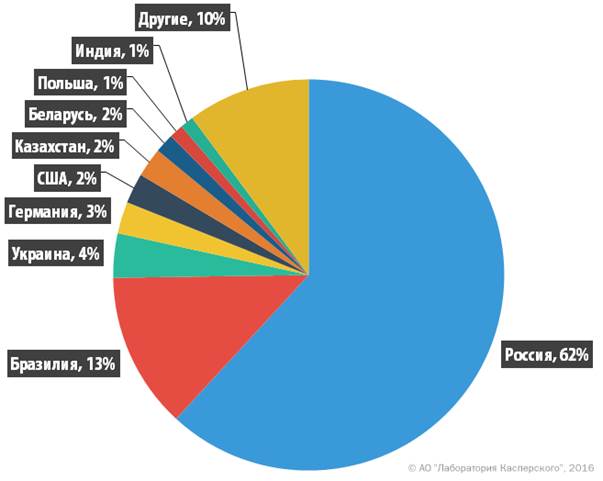
Как выяснили эксперты «Лаборатории Касперского», основным орудием злоумышленников в данном случае является троянец с соответствующим названием Steam Stealer, получивший широкое распространение в Сети благодаря своей простоте и доступности. В наибольшей степени от него страдают российские геймеры: так, согласно внутренней статистике «Лаборатории Касперского», в 2015 году 62% всех атак с участием этого зловреда пришлись именно на Россию.


Доля пользователей, атакованных троянцем Trojan-PSW.MSIL.Steam, ответственным за кражу данных пользовательских аккаунтов Steam


Как установили эксперты «Лаборатории Касперского», троянец Steam Stealer развился из исходного кода, опубликованного несколько лет назад на одном из русскоязычных форумов. Сегодня этот зловред распространяется в формате «вредоносное ПО как услуга», и его базовая версия доступна любому желающему в среднем за 30 долларов США, что делает его одним из самых дешевых и доступных на рынке вредоносных программ. При этом «покупатели» могут самостоятельно дополнить зловред необходимыми функциями и возможностями – для этого им достаточно знать языки программирования и архитектуру Steam. Если же подобных знаний у злоумышленника нет, то за дополнительную плату он может приобрести Steam Stealer с любыми модификациями и даже с «руководством пользователя».  

Компания Valve, которой принадлежит сервис Steam, регулярно принимает новые защитные меры, усложняющие жизнь киберзлоумышленникам. Тем не менее, проблема кражи учетных данных геймеров по-прежнему является критичной.

«Мы рекомендуем пользователям ознакомиться с обновлениями и новыми функциями безопасности Steam и, как минимум, включить двухфакторную аутентификацию Steam Guard. Помните, что распространение вредоносных программ происходит главным образом через поддельные сайты или посредством социальной инженерии – через прямые сообщения жертве. Следите за своевременным обновлением своего защитного решения и никогда не отключайте его. Сейчас большинство продуктов имеют «игровой режим», который позволяет наслаждаться игрой без получения каких-либо уведомлений в процессе. И помните, что киберпреступники обычно гонятся за «легкими деньгами» и, если заражение одной из потенциальных жертв требует слишком больших усилий, они переключаются на следующую мишень. Так что следуйте этим простым рекомендациям, и вы не станете легкой добычей», – рекомендует Сантьяго Понтироли, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru