



Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Шифровальщик, распространившийся через торрент-клиент Transmission и атаковавший пользователей OS X, заинтересовал практически всех специалистов по информационной безопасности. Специалисты Palo Alto Networks изучили малварь одними из первых и сообщили, что KeRanger – это производная от некоего известного семейства шифровальщиков.

Теперь свой отчет опубликовала и компания Bitdefender, рассказав, что KeRanger и Linux.Encoder близкие родственники.

Linux.Encoder впервые был замечен специалистами компании «Доктор Веб» осенью прошлого года. Малварь атаковала только машины под управлением Linux, преимущественно выбирая в качестве мишеней веб-серверы и репозитории с исходными кодами. Чуть позже выяснилось, что шифровальщик построен на базе опенсорсной малвари Hidden Tear, пишет xakep.ru.

Теперь эксперты Bitdefender заявляют, что KeRanger является производной от Linux.Encoder (и, косвенно, от Hidden Tear). Учитывая, что именно они сумели первыми взломать шифрование Linux.Encoder (притом не один раз), их анализу определенно можно доверять.

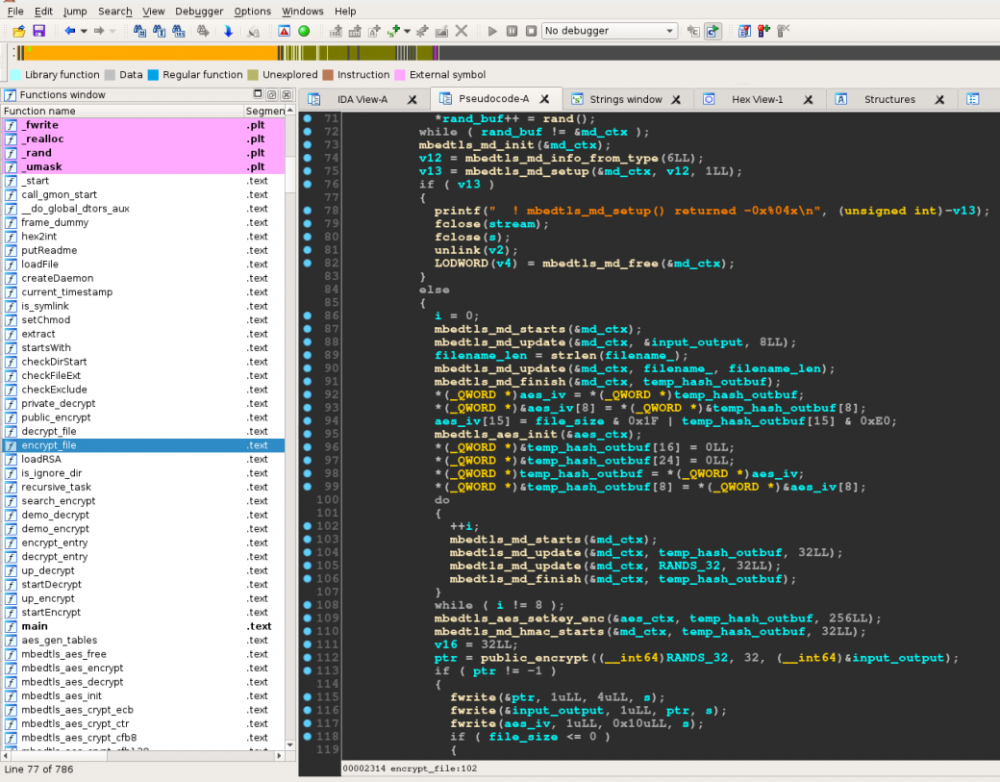
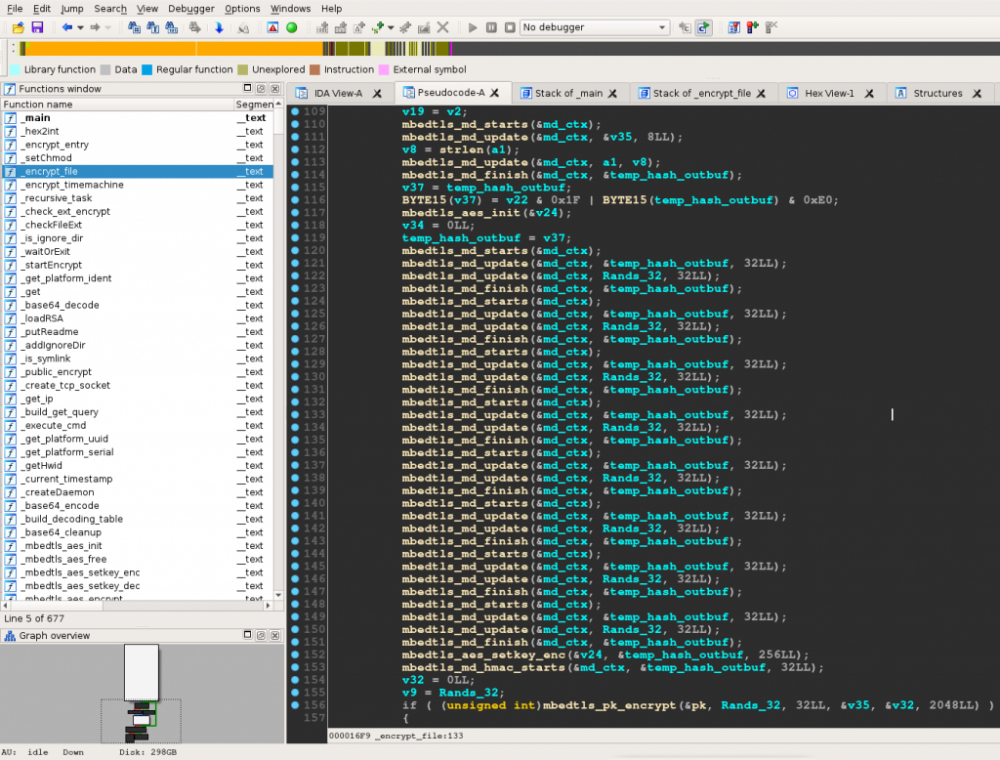
«Функции шифрования идентичны и даже имеют одинаковые имена: к примеру, encrypt_file, recursive_task, currentTimestamp и createDaemon. Порядок шифрования тоже идентичен тому, который использует Linux.Encoder», — пишет Каталин Косой (Catalin Cosoi), глава по стратегии безопасности Bitdefender.

Ведущий аналитик компании — Богдан Ботезату (Bogdan Botezatu) считает, здесь возможны два объяснения. Либо автор Linux.Encoder решил самостоятельно расширить действие своего вредоноса на устройства Apple, либо он продал код другой группе хакеров, которая специализируется на малвари для OS X. Второй вариант явно больше походит на правду, так как, вспоминая историю Linux.Encoder, не похоже, чтобы его автор являлся высококвалифицированным специалистом.


Дизассемблированный KeRanger

Также эксперты компании сообщил, что код KeRanger очень похож на Linux.Encoder.4, портированный на архитектуру Mac. Четвертая модификация шифровальщика появилась в начале текущего года, после провала Linux.Encoder.3.

Взломать шифрование Linux.Encoder.4 аналитикам Bitdefender пока не удалось.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru