



Атака DROWN поставила под угрозу треть всех сайтов, работающих с HTTPS

Атака DROWN поставила под угрозу треть всех сайтов, работающих с HTTPS

Атака DROWN поставила под угрозу треть всех сайтов, работающих с HTTPS

Проект OpenSSL представил обновленные версии 1.0.2g и 1.0.1s, в которых была устранена опасная уязвимость CVE-2016-0800. Данная брешь позволяет злоумышленнику провести межпротокольную атаку, которой исследователи дали имя DROWN (Decrypting RSA with Obsolete and Weakened eNcryption).

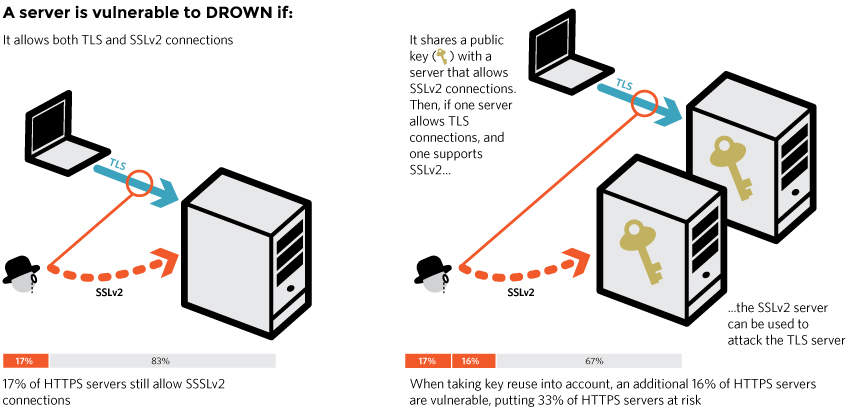
Проблема актуальна для сайтов, работающих с протоколами SSLv2 и TLS, то есть ставит под угрозу около 33% всех сайтов и почтовых серверов интернета.

Проблему обнаружила и помогла устранить сводная команда из 15 человек, в которую вошли ученые из университетов Германии и США, а также специалисты в области информационной безопасности. На официальном сайте уязвимости представлен их подробный доклад.

Исследователи обнаружили в SSLv2 уязвимость, на базе которой сумели построить атаку, во многом копирующую Bleichenbacher-атаку на RSA, известную с 90-х годов. Смысл данной методики в том, что перед установкой зашифрованного соединения, клиент случайным образом выбирает ключ сессии, который зашифровывает RSA и отправляется серверу. Таким образом клиент проходит валидацию, и устанавливается защищенное HTTPS-соединение. Атака Bleichenbacher позволяет узнать оригинальный RSA-ключ, основываясь лишь на ответах сервера: простом «да/нет», которое сервер отвечает за запрос «это RSA-ключ сессии?». Эксперты сумели обойти защиту, добавленную в SSLv2, для предотвращения подобных атак и нашли новый способ реализации атаки Bleichenbacher, пишет xakep.ru.

«При обычном раскладе злоумышленнику понадобится отследить 1000 TLS-хендшейков, инициировать 40 0000 SSLv2-соединений, и совершить 2^50 оффлайновых операций для расшифровки 2048-битного шифротекста RSA TLS», — пишут исследователи.

Несмотря на такие числа, суперкомпьютер для реализации атаки не потребуется. В докладе сказано, что в среднем для расшифровки сессионного 2048-битного ключа RSA понадобится 8 часов работы облака Amazon EC2, что обойдется атакующему примерно в $440. Но есть и более дешевый и быстрый способ: если добавить в уравнение недавно обнаруженные в OpenSSL уязвимости CVE-2016-0703 и CVE-2015-3197, на расшифровку шифротекста TLS у обычного ПК уйдут считанные минуты. Этого вполне хватит для осуществления man-in-the-middle атаки на любой современный браузер.


Также исследователи отмечают, что под угрозой находятся не только ресурсы, использующие SSLv2 и TLS. Простого отключения SSLv2 можно оказаться недостаточно, если сайт использует сертификат или RSA ключ совместно с другим сервером: распространенные примеры, это почтовые серверы SMTP, IMAP и POP, а также вторичные HTTPS-серверы веб-приложений. Если отключив SSLv2 на сайте, администратор сайта забудет сменить RSA-ключи и позаботиться о смежных ресурсах, они будут по-прежнему уязвимы перед DROWN.

В докладе сказано, что в наши дни около 17% всех HTTPS-серверов в мире до сих пор разрешают SSLv2-соединения, хотя протокол SSLv2 давно устарел. Помимо них, из-за совместного использования ключей, еще 17% HTTPS-серверов оказываются под ударом, что суммарно дает 33% уязвимых серверов. Это приблизительно 11,5 млн сайтов, включая ресурсы Yahoo, Weibo, Alibaba, xHamster, DailyMotion, BuzzFeed, Flickr, StumbleUpon, 4Shared и так далее.

Всем настоятельно рекомендуется обновиться до OpenSSL 1.0.2g и 1.0.1s. Проверить свои ресурсы на уязвимость перед DROWN можно на официальном сайте атаки. Также, помимо официального доклада исследователей, можно почитатьстатью Мэтью Грина (Matthew Green) — известного криптографа и профессора университета Джона Хопкинса.

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru