Эксперты компаний Palo Alto Networks и Sophos одновременно сообщили об обнаружении нового шифровальщика Locky, атакующего пользователей компьютеров, работающих под управлением Windows. Тогда как по методам работы новый шифровальщик скорее напоминает CryptoWall, для его распространения используются техники позаимствованные у банковского трояна Dridex.
Имя шифровальщика происходит от расширения .locky, именно в файлы такого формата превращаются пострадавшие данные после атаки малвари. По данным специалистов, новый вредонос распространяется со скоростью 4000 заражений в час, то есть примерно 100 000 заражений в день.
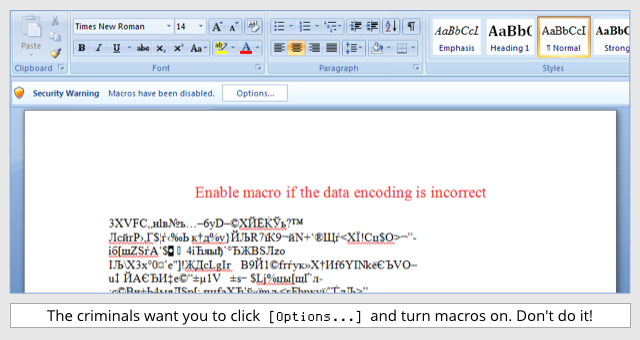
Основной канал распространения шифровальщика: почтовый спам, а точнее вредоносные документы Microsoft Word, приложенные к спамерским сообщениям. Равно как и банковский троян Dridex, Locky использует для атаки на жертву вредоносные макросы. Как только жертва открывает документ и разрешает работу макросов (что ее вынуждают сделать при помощи социальной инженерии), с сервера атакующих загружается и автоматически запускается малварь,
«Включите макросы, если данные отображаются некорректно»
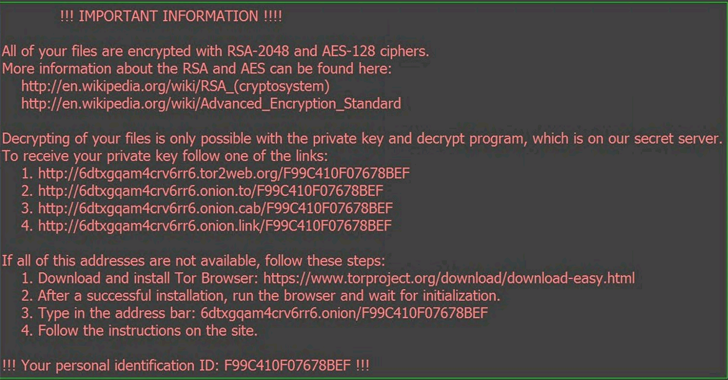
Затем Locky остается только зашифровать данные и сменить обои рабочего стола на файл .bmp с требованием выкупа в размере от 0,5 до 2 биткоинов ($200 или $800). Для оплаты выкупа жертве предлагают скачать Tor браузер и посетить сайт злоумышленников в даркнете.
Кроме того, Locky удаляет на зараженном устройстве все файлы Volume Snapshot Service, так же известные как теневые копии, чтобы предотвратить восстановление данных. Троян также пытается распространиться на другие машины локальной сети.
«По моим примерным оценкам, к концу дня более 100 000 устройств будут заражены Locky, что делает данный случай по настоящему серьёзным инцидентом, — пишет в блогенезависимый исследователь Кевин Бимонт (Kevin Beaumont). — Через три дня примерное число зараженных машин достигнет четверти миллиона».
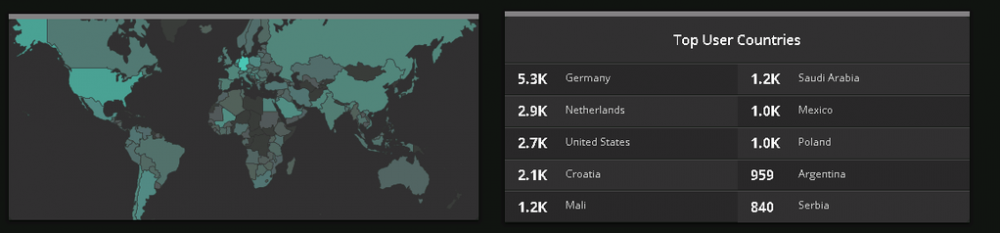
Вряд ли независимый эксперт сильно ошибся в расчетах, к примеру, компания Palo Alto Networks зафиксировала уже более 460 000 сессий для данной угрозы, более половины которых замечены на территории США. Также новая угроза поразила пользователей из Канады, Австралии, Германии, Голландии, Хорватии, Мали, Саудовской аравии, Мексики, Польши и Сербии.
Комментирует Антон Разумов, руководитель группы консультантов Check Point:
"Многие компании и частные пользователи, как правило, используют стандартные методы защиты, которые редко обновляются, в то время как угрозы становятся все более сложными. Такой вид атаки, как ransomaware, популярен среди хакеров благодаря своей простоте и прибыльности. Возможность проникновения этого вредоносного кода на рабочие станции очень велика.
Существует два типа наиболее эффективных решений для предотвращения кибервымогательских атак. Первый тип — это анти-бот, который анализирует трафик и может выявить попытки подключения компьютера к командному центру бот-сети. Если такой подозрительный трафик обнаружился, решение анти-бот просто блокирует его, и бот не может связаться с командным сервером. Если командный сервер, например, дал команду боту начать шифровать файлы на жестком диске, бот не получит ее, так как трафик будет заблокирован.
Второй тип защиты — это использование «песочниц», которые эмулируют операционную систему и открывают подозрительный файл внутри этой среды, повторяющей конфигурацию компьютера. Если поведение файла вызывает подозрение, он будет отправлен в карантин. Самые последние виды «песочниц» позволяют эмулировать угрозы на уровне центрального процессора, выявляя саму попытку внедрения вредоносного кода в сеть.
К сожалению, если заражение все-таки произошло, и компьютер оказался зашифрован, то расшифровать файлы практически невозможно — придется переустанавливать операционную систему или заплатить вымогателям за ключи расшифровки".
МАКС готовят к следующей медицинской роли: в мессенджере должны появиться цифровые рецепты на лекарства и подписание информированных согласий. Об этом заявил министр здравоохранения Михаил Мурашко. Бумажной бюрократии обещают ещё одного цифрового конкурента.
О планах министра сообщил ТАСС с конгресса «Национальное здравоохранение — 2026».
По словам Мурашко, новые сервисы станут доступны в ближайшее время. Конкретную дату запуска и подробный порядок работы он в приведённом сообщении не назвал.
Медицинские функции в мессенджере уже используются. Как сообщил министр, записью к врачу и другими возможностями пользуются более 21 млн человек. Согласно его презентации, телемедицинские консультации «врач — пациент» через мессенджер используют более 5 млн человек, а закрытием больничных после онлайн-консультаций воспользовались 2,9 млн.
Следующий заявленный шаг — добавить документы, сопровождающие лечение. При этом анонс не означает, что рецепт можно будет получить без врача: условия назначения лекарств и схема получения цифрового документа в опубликованном выступлении не раскрыты.
Мессенджер продолжает обрастать государственными сервисами. Теперь остаётся дождаться, когда всё озвученное превратится в работающую функцию.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.