Эксперты компаний Palo Alto Networks и Sophos одновременно сообщили об обнаружении нового шифровальщика Locky, атакующего пользователей компьютеров, работающих под управлением Windows. Тогда как по методам работы новый шифровальщик скорее напоминает CryptoWall, для его распространения используются техники позаимствованные у банковского трояна Dridex.
Имя шифровальщика происходит от расширения .locky, именно в файлы такого формата превращаются пострадавшие данные после атаки малвари. По данным специалистов, новый вредонос распространяется со скоростью 4000 заражений в час, то есть примерно 100 000 заражений в день.
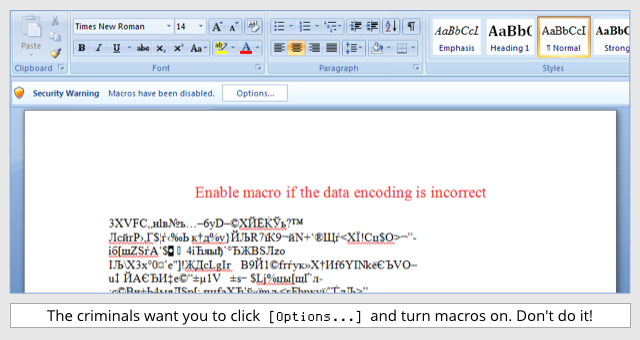
Основной канал распространения шифровальщика: почтовый спам, а точнее вредоносные документы Microsoft Word, приложенные к спамерским сообщениям. Равно как и банковский троян Dridex, Locky использует для атаки на жертву вредоносные макросы. Как только жертва открывает документ и разрешает работу макросов (что ее вынуждают сделать при помощи социальной инженерии), с сервера атакующих загружается и автоматически запускается малварь,
«Включите макросы, если данные отображаются некорректно»
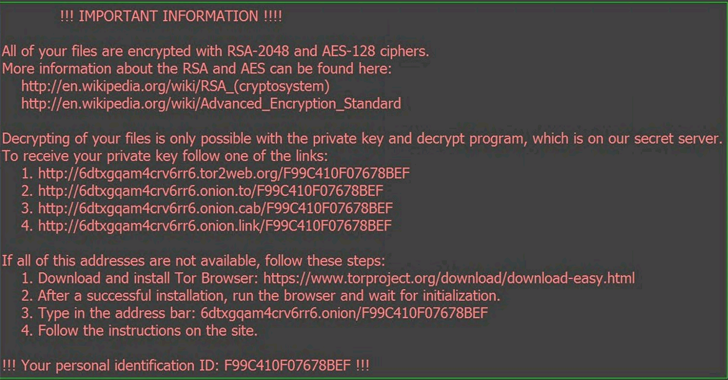
Затем Locky остается только зашифровать данные и сменить обои рабочего стола на файл .bmp с требованием выкупа в размере от 0,5 до 2 биткоинов ($200 или $800). Для оплаты выкупа жертве предлагают скачать Tor браузер и посетить сайт злоумышленников в даркнете.
Кроме того, Locky удаляет на зараженном устройстве все файлы Volume Snapshot Service, так же известные как теневые копии, чтобы предотвратить восстановление данных. Троян также пытается распространиться на другие машины локальной сети.
«По моим примерным оценкам, к концу дня более 100 000 устройств будут заражены Locky, что делает данный случай по настоящему серьёзным инцидентом, — пишет в блогенезависимый исследователь Кевин Бимонт (Kevin Beaumont). — Через три дня примерное число зараженных машин достигнет четверти миллиона».
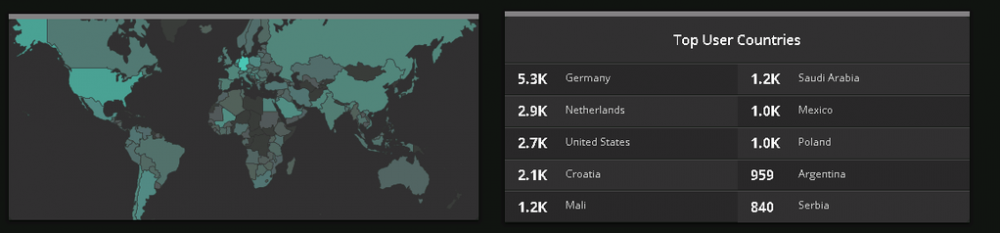
Вряд ли независимый эксперт сильно ошибся в расчетах, к примеру, компания Palo Alto Networks зафиксировала уже более 460 000 сессий для данной угрозы, более половины которых замечены на территории США. Также новая угроза поразила пользователей из Канады, Австралии, Германии, Голландии, Хорватии, Мали, Саудовской аравии, Мексики, Польши и Сербии.
Комментирует Антон Разумов, руководитель группы консультантов Check Point:
"Многие компании и частные пользователи, как правило, используют стандартные методы защиты, которые редко обновляются, в то время как угрозы становятся все более сложными. Такой вид атаки, как ransomaware, популярен среди хакеров благодаря своей простоте и прибыльности. Возможность проникновения этого вредоносного кода на рабочие станции очень велика.
Существует два типа наиболее эффективных решений для предотвращения кибервымогательских атак. Первый тип — это анти-бот, который анализирует трафик и может выявить попытки подключения компьютера к командному центру бот-сети. Если такой подозрительный трафик обнаружился, решение анти-бот просто блокирует его, и бот не может связаться с командным сервером. Если командный сервер, например, дал команду боту начать шифровать файлы на жестком диске, бот не получит ее, так как трафик будет заблокирован.
Второй тип защиты — это использование «песочниц», которые эмулируют операционную систему и открывают подозрительный файл внутри этой среды, повторяющей конфигурацию компьютера. Если поведение файла вызывает подозрение, он будет отправлен в карантин. Самые последние виды «песочниц» позволяют эмулировать угрозы на уровне центрального процессора, выявляя саму попытку внедрения вредоносного кода в сеть.
К сожалению, если заражение все-таки произошло, и компьютер оказался зашифрован, то расшифровать файлы практически невозможно — придется переустанавливать операционную систему или заплатить вымогателям за ключи расшифровки".
В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.
Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».
За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.
Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.
Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.
В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.
Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.