



ЛК выявила новые атаки шифровальщика Scatter

ЛК выявила новые атаки шифровальщика Scatter

ЛК  выявила новые атаки шифровальщика Scatter

«Лаборатория Касперского» предупреждает о новых атаках шифровальщика Scatter, различные модификации которого эксперты компании регистрировали на протяжении всего 2015 года. Жертвами зловреда становятся российские компании, работающие в сегменте среднего и малого бизнеса.

Новая волна активного распространения троянца началась 11 января.

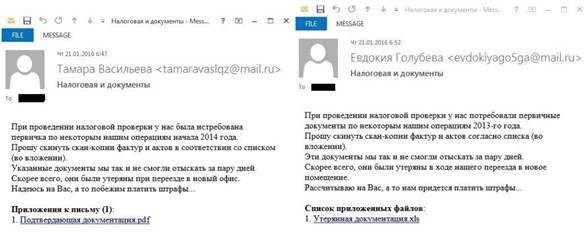
Злоумышленники действуют по отработанной схеме: сотрудник компании получает письмо, якобы отправленное представителем партнерской фирмы. В письме содержится информация о том, что при переезде были утеряны некие документы, касающиеся совместных операций, и просьба выслать их копии. При этом нигде в сообщении не упоминается название фирмы-отправителя.


Примеры фишинговых писем, содержащих троянец Scatter


В случае успешного заражения жертве предлагается заплатить за расшифровку файлов выкуп в биткойнах. При этом вымогатели предлагают пострадавшему бесплатно расшифровать три файла, но не любые, а те, которые кажутся злоумышленникам недостаточно важными.

Особенностью шифровальщика Scatter является наличие онлайн-чата для связи с представителем вымогателей. Чат находится на странице, где указаны количество зашифрованных файлов и условия выкупа.

Интересно, что зловред отказывается работать, если видит, что в системе присутствуют решения «Лаборатории Касперского».

«Крайне важно понимать, что уплата выкупа не гарантирует расшифровку файлов, но точно станет причиной дальнейшего развития и распространения троянцев. Единственное разумное решение в случае столкновения с кибермошенниками — это обратиться в правоохранительные органы. Сотрудникам всех небольших компаний следует быть внимательнее, чтобы не допустить заражения системы. Внимательно проверяйте, от кого вы получаете письма, и ни в коем случае не открывайте вложения, если не уверены в том, что отправитель вам знаком, ведь это может привести к безвозвратной потере ценных документов», — советует Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского».

Чтобы избежать заражения и минимизировать ущерб, «Лаборатория Касперского» рекомендует регулярно создавать резервные копии важных файлов; следить за настройками доступа к общим сетевым папкам, чтобы в случае заражения компьютера не пострадали данные на других машинах; не открывать файлы и ссылки, присланные неизвестными отправителями; и, конечно, использовать и своевременно обновлять надежное защитное решение.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru