В конце прошлой недели стало известно, что системы трех индийских банков и фармацевтической компании поразил вымогатель LeChiffre. Еще тогда специалисты Malwarebytes предположили, что шифровальщик – дело рук любителей.
Эксперт фирмы Emsisoft Фабиан Восар (Fabian Wosar) косвенно подтвердил эту теорию, взломав шифрование LeChiffre за день.
От других шифровальщиков LeChiffre отличается тем, что заражение производится вручную. 22 января 2016 года специалисты Malwarebytes рассказали в блоге, что неизвестный злоумышленник был вынужден вручную внедриться в сети пострадавших компаний, повысить свои привилегии и получить доступ к другим машинам сети, через незащищенные порты Remote Desktop. Проникнув на компьютер жертвы, атакующий вручную инициировал скачивание LeChiffre со своего сервера, а затем запускал вредоносное приложение, передает xakep.ru.
Требование выкупа
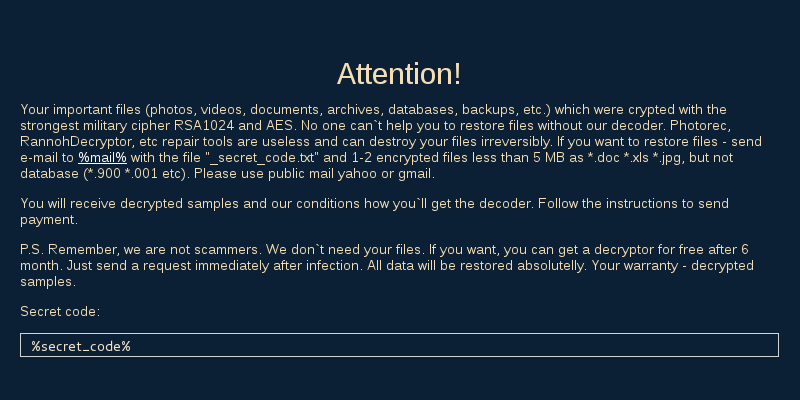
Специалисты Malwarebytes сообщили, что вымогатель написан на Delphi, использует алгоритм шифрования AES, а интерфейс управления малварью функционирует на русском языке. Эксперты также отметили, что LeChiffre написан очень непрофессионально и почти никак не защищен от стороннего анализа.
Хотя вредонос не слишком похож на работу профессионала, индийские банки сообщают, что в результате заражения LeChiffre они понесли убытки, исчисляющиеся десятками миллионов долларов. В некоторых случаях банки даже предпочли заплатить преступнику выкуп в размере 1 Bitcoin (около $400 по текущему курсу). В основном выкуп был оплачен для восстановления данных на компьютерах руководства банков.
По последним данным, от деятельности LeChiffre пострадали не только организации, но и простые пользователи в Бразилии и России.
К счастью, на проблему обратил внимание Фабиан Восар, который в последнее время доставляет немало головной боли авторам шифровальщиков. Эксперт уже создал инструмент для дешифровки пострадавших данных, опубликовав его на сайте Emsisoft.
Пока инструмент работает только для LeChiffre версии 2.6. Для работы дешифровщику нужно подключение к интернет, и инструмент должен быть запущен на том же устройстве, на котором находятся пораженные файлы.
Восар пишет, что с радостью изучит и другие версии вымогательского ПО, но для этого ему понадобятся файлы малвари. Всех жертв LeChiffre, особенно пострадавших от других версий вредоноса, просят обратиться в специальнуютему на форумах Bleeping Computer.










