



Обнаружена очень серьезная уязвимость в продуктах Trend Micro

Обнаружена очень серьезная уязвимость в продуктах Trend Micro

Обнаружена очень серьезная уязвимость в продуктах Trend Micro

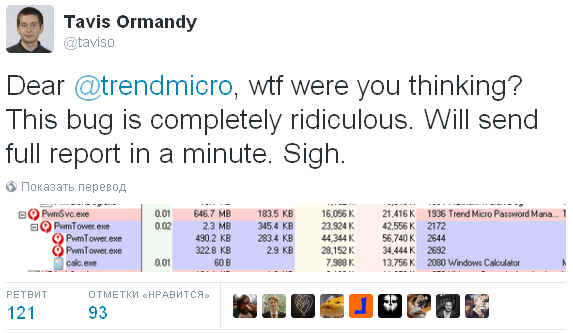
Тавис Орманди из Google Project Zero обнаружил удивительнейшую уязвимость в антивирусных продуктах Trend Micro под Windows, позволяющую любому веб-сайту, который посещает пользователь, выполнить произвольному команду на его машине. 


Орманди, занимающийся аудитом популярных антивирусных продуктов, обратил внимание на один из компонентов Trend Micro AV —менеджер паролей, написанный на JavaScript с использованием node.js. Оказалось, что он открывает несколько HTTP RPC-портов, позволяющих выполнять произвольные команды! Это означает, что любой веб-сайт способен запустить на машине пользователя скрипт, который, например, может стереть всю информацию на диске, установить другую вредоносную программу из внешней сети или или просто-напросто удалить тот же самый антивирус, пишет habrahabr.ru.

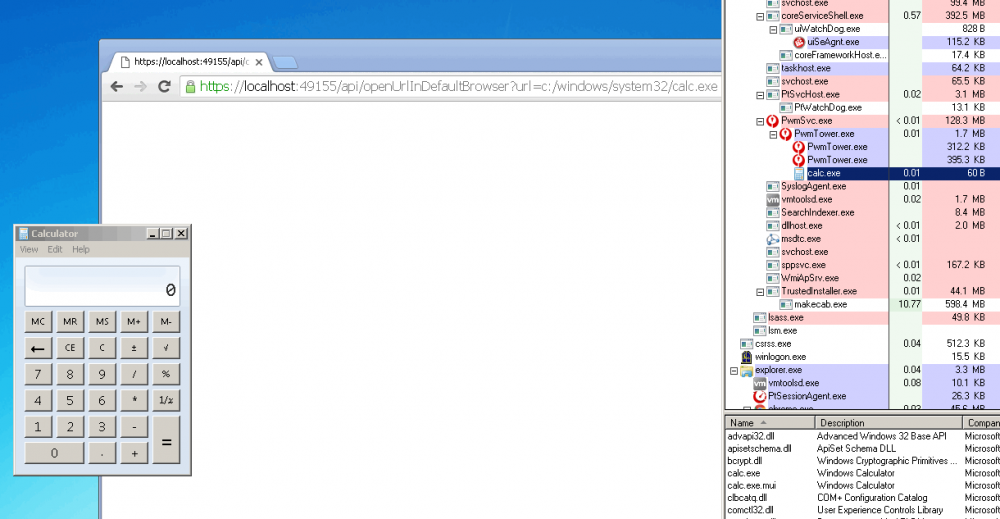
Я потратил около 30 секунд, чтобы понять, что это позволяет выполнить команду, openUrlDefaultBrowser, которая в конечном итоге запускает ShellExecute()

x = new XMLHttpRequest()

x.open("GET", "https://localhost:49155/api/openUrlInDefaultBrowser?url=c:/windows/system32/calc.exe true);

try { x.send(); } catch (e) {};


Копнув еще глубже, Орманди обнаружил, что менеджер паролей настолько плох, что допускает кражу всех паролей, даже если они зашифрованы.

На данный момент компания Trend Micro заявила, что исправила уязвимость, рекомендуется всем пользователям обновить свои антивирусы.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru