


Утечка данных поставила карьеру депутата под угрозу

Утечка данных поставила карьеру депутата под угрозу

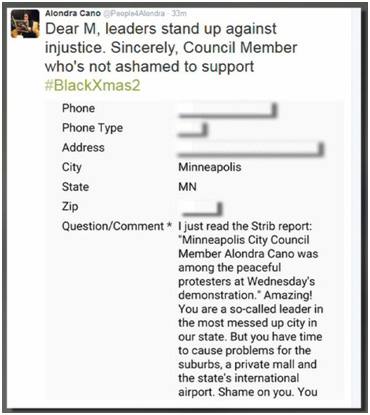
Депутат городского собрания Миннеаполиса (Миннесота, США) Алондра Кано (Alondra Cano) опубликовала в своем твиттере несколько сообщений от избирателей с указанием их персональных данных, после чего столкнулась с угрозами в свой адрес, сообщает портал minnesota.cbslocal.com.

Г-жа Кано недавно раскритиковала избирателей за то, что они не поддержали ее участие в кампании Black Lives Matter в защиту прав темнокожих американцев. В ответ на эту критику избиратели обратились к депутату за разъяснениями через форму на официальном сайте городской администрации. Именно эти обращения с указанием телефонных номеров, адресов и имен избирателей и были опубликованы, сообщает infowatch.ru.


Избиратели уверены, публичное раскрытие персональных данных не способствует открытости в отношениях власти и общества. Те, кто не согласен с позицией властей, более не смогут открыто выразить свое мнение через форму обратной связи, опасаясь компрометации данных.

Некоторые жители Миннеаполиса считают, что поступок г-жи Кано может стоить ей политической карьеры. Помимо публикаций персональных данных, со стороны депутата прозвучали публичные обвинения в расизме в адрес некоторых жителей. Председатель городского собрания пообещала, что комитет по этике проведет собственное расследование и выяснит степень вины депутата.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru