


ЛК предупреждает клиентов служб доставки о волне мошеннических писем

ЛК предупреждает клиентов служб доставки о волне мошеннических писем

С приближением новогодних праздников традиционно повышается спрос на услуги доставки, что активно используют в своих целях злоумышленники. Специалисты «Лаборатории Касперского» наблюдают рост мошеннических рассылок, маскирующихся под сообщения крупных известных курьерских компаний, таких как DHL и FedEx. 

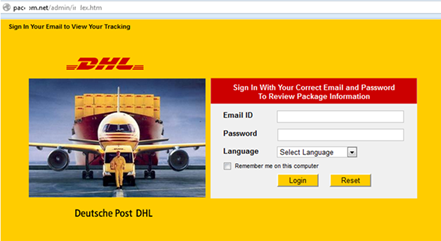
Злоумышленникам играет на руку наличие таких удобных сервисов, как уведомления по электронной почте и система трекинга посылок. Они имитируют сообщения от этих сервисов, чтобы убедить доверчивых пользователей скачать вредоносную программу или ввести конфиденциальные данные на поддельном сайте, искусно выдающем себя за настоящий.


Пример фишингового сайта, на который попадает пользователь, переходящий по ссылке из мошеннического письма


Фишинговые письма очень похожи на реальные уведомления, поскольку в них моделируются типовые ситуации. Например, в одной из обнаруженных «Лабораторией Касперского» рассылок адресата просили заполнить и подписать форму доставки для получения посылки. К письму был прикреплен документ, на деле являющийся вредоносной программой. В другой рассылке сообщалось, что посылка уже якобы находится в офисе, но не может быть доставлена курьером, поскольку адрес написан неразборчиво. Получателя просили в течение 48 часов перейти по ссылке, ведущей на фишинговый сайт, и ввести номер посылки на странице трекинга, иначе она будет возвращена обратно. Это излюбленный прием мошенников — они стремятся убедить пользователя, что ответить на письмо нужно срочно, разными способами пытаются напугать его и заставить немедленно среагировать так, как это выгодно им.

«Чтобы не распрощаться в предпраздничной суете с важными данными, не теряйте бдительность. Мы рекомендуем доверить свое устройство надежному антивирусному ПО с защитой от фишинга, но нужно помнить также об элементарных правилах безопасности. Не стоит переходить по ссылкам в сообщениях из электронной почты, лучше вручную набрать адрес нужного сайта в браузере и внимательно проверить адресную строку страницы ввода конфиденциальных данных. Если что-то в адресе или оформлении сайта кажется подозрительным, стоит хорошо подумать, вводить ли на нем личную информацию», — предостерегает Андрей Костин, старший контент-аналитик «Лаборатории Касперского».

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru