


Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

Компания Solar Security представила новый отечественный инструмент проверки безопасности приложений Solar inCode, сочетающий в себе статические технологии анализа кода и научные подходы к реверс-инжинирнгу.


Solar inCode является инструментом статического анализа кода, предназначенным для выявления уязвимостей и недекларированных возможностей (НДВ) в программном обеспечении. Анализ приложений проводится методом «белого ящика» , даже при отсутствии исходного кода, что является основной отличительной чертой продукта. Для этого достаточно загрузить в сканер рабочие файлы приложений, а в случае мобильных приложений – просто скопировать в сканер ссылку из Apple Store или Google Play.

Технологии деобфускации и декомпиляции, реализованные в Solar inCode, позволяют восстанавливать исходный код с высокой степенью точности, даже если к нему были применены обфусцирующие (запутывающие) преобразования. Для повышения качества анализа кода используется четыре различные технологии, включая taint-анализ, а для снижения количества ложных срабатываний – технологический модуль Fuzzy Logic Engine с авторскими алгоритмами фильтрации уязвимостей.


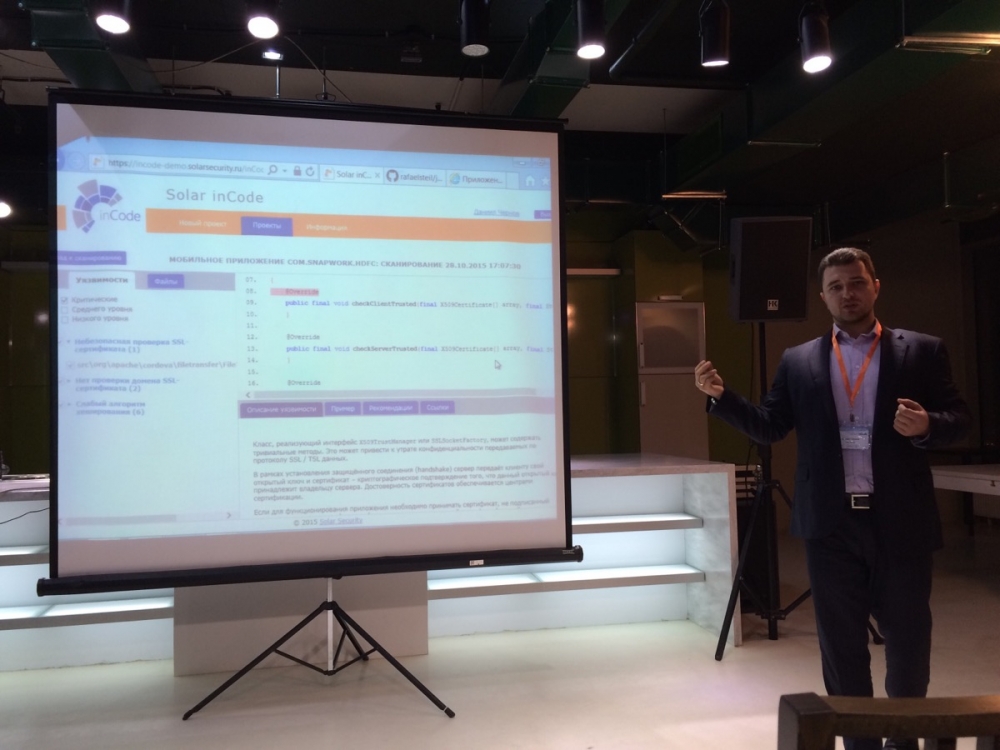
Презентация Solar inCode


«Можно сказать, что inCode – это продукт, в котором научная мысль нашла свое достойное техническое воплощение. В команде разработки три кандидата наук, двое из которых защитили свои диссертации по декомпиляции кода, поэтому заложенные в продукт технологии дают принципиально новый уровень его использования: как с точки зрения удобства, так и с точки зрения эффективности оценки защищенности приложений», – комментирует Даниил Чернов, руководитель направления inCode компании Solar Security.

Solar in Code создавался как инструмент для специалистов по безопасности, отсюда и особое внимание, которое было уделено системе отчетности. Основное его отличие заключается в том, что он выдает детальные рекомендации по настройке наложенных средств защиты (SIEM, WAF, NGFW), блокирующих возможности эксплуатации уязвимостей до момента их устранений. Для разработчиков же предусмотрены отчеты с описанием выявленных уязвимостей со ссылками на соответствующие участки кода и рекомендации по их устранению путем внесения изменений в код, что существенно упрощает задачи разработки.

На данный момент Solar inCode позволяет анализировать онлайн и мобильные приложения, написанные на самых популярных языках: Java, Scala, PHP, Objective C, Java for Android. В планах по развитию продукта расширение списка анализируемых языков: JavaScript, PL/SQL,1С и С#.

«За последнее время риски эксплуатации уязвимостей программного кода значительно выросли, – отмечает Игорь Ляпунов, генеральный директор Solar Security, – по нашим данным, которые содержат отчеты JSOC, более 60 % успешных кибератак, нацеленных на внешние бизнес-приложения, реализуются через уязвимости в ПО. При том, что тема безопасности приложений достаточно нова, большинство профессионалов в области безопасности понимают, что от качества кода стала напрямую зависеть защищенность информации, денег, а подчас и целых компаний».

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru