

Кибершпионы Winnti заразили российскую компанию зловредом 2006 года

Кибершпионы Winnti заразили российскую компанию зловредом 2006 года

Эксперты «Лаборатории Касперского», отслеживающие деятельность киберпреступной группировки Winnti, обнаружили активную угрозу, основным инструментом которой является установщик буткита образца 2006 года.

Угроза, названная HDRoot, представляет собой универсальную платформу, которая заражает компьютер жертвы и может быть использована для запуска других инструментов атаки в операционной системе. «Лаборатория Касперского» обнаружила следы заражения HDRoot в российской компании, которая и раньше становилась жертвой атак Winnti.

Группировка Winnti специализируется на проведении кампаний кибершпионажа против производителей ПО, особенно в области компьютерных онлайн-игр. Недавно было обнаружено, что спектр ее мишеней стал шире и теперь включает в себя фармацевтические и телекоммуникационные компании.

HDRoot был обнаружен, когда эксперты «Лаборатории Касперского» обратили внимание на подозрительный образец вредоносного ПО, обладающий рядом необычных характеристик. В частности, код был защищен от анализа с помощью программы VMProtect, подписанной известным скомпрометированным сертификатом, который принадлежит китайской компании Guangzhou YuanLuo Technology. Этот сертификат уже использовался группировкой Winnti для совершения атак. Кроме того, исполняемый файл был замаскирован под Microsoft Net Command net.exe, очевидно, чтобы снизить риск обнаружения вредоносной программы системными администраторами.

Эксперты «Лаборатории Касперского» обнаружили два типа бэкдоров, запускаемых с помощью платформы HDRoot, но их может быть и больше. Один из этих бэкдоров обходил целый ряд южнокорейских антивирусных средств. Это указывает на то, что группировка Winnti использовала его для запуска вредоносного ПО в целевых системах в Южной Корее. Судя по географии заражения, именно эта страна представляет наибольший интерес для атакующих. В число жертв также входят организации в Японии, Китае, Бангладеш и Индонезии, а также британская и российская компании.

«Одной из основных задач преступников при проведении любой целевой атаки — сохранить ее в тайне. Вот почему они редко используют сложное шифрование кода — это будет привлекать внимание. В данном случае группировка Winnti рискнула, так как нужно было спрятать строчки в теле программы, явно выдающие ее вредоносность. Возможно, злоумышленникам хорошо известно, насколько далеко в своем большинстве администраторы заходят в анализе подозрительных файлов, и знают, что именно нужно скрыть, а что жертвы могут проглядеть. Ведь организации не всегда своевременно внедряют необходимые политики безопасности. Системным администраторам приходится отслеживать очень многое, поэтому, если штат IT-специалистов в компании небольшой, шансы киберпреступников на то, что их деятельность останется незамеченной, особенно высоки», — комментирует Дмитрий Тараканов, ведущий антивирусный эксперт «Лаборатории Касперского».

Возможно, авторы вредоносной программы, созданной в 2006 году, стали впоследствии членами группировки Winnti, образовавшейся, как предполагают в «Лаборатории Касперского», в 2009 году. Этим можно было бы объяснить обращение к инструменту почти десятилетней давности. Но не исключено, что Winnti использовала ПО сторонних поставщиков. Возможно, эта утилита и программный код доступны на «черном» киберпреступном рынке.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
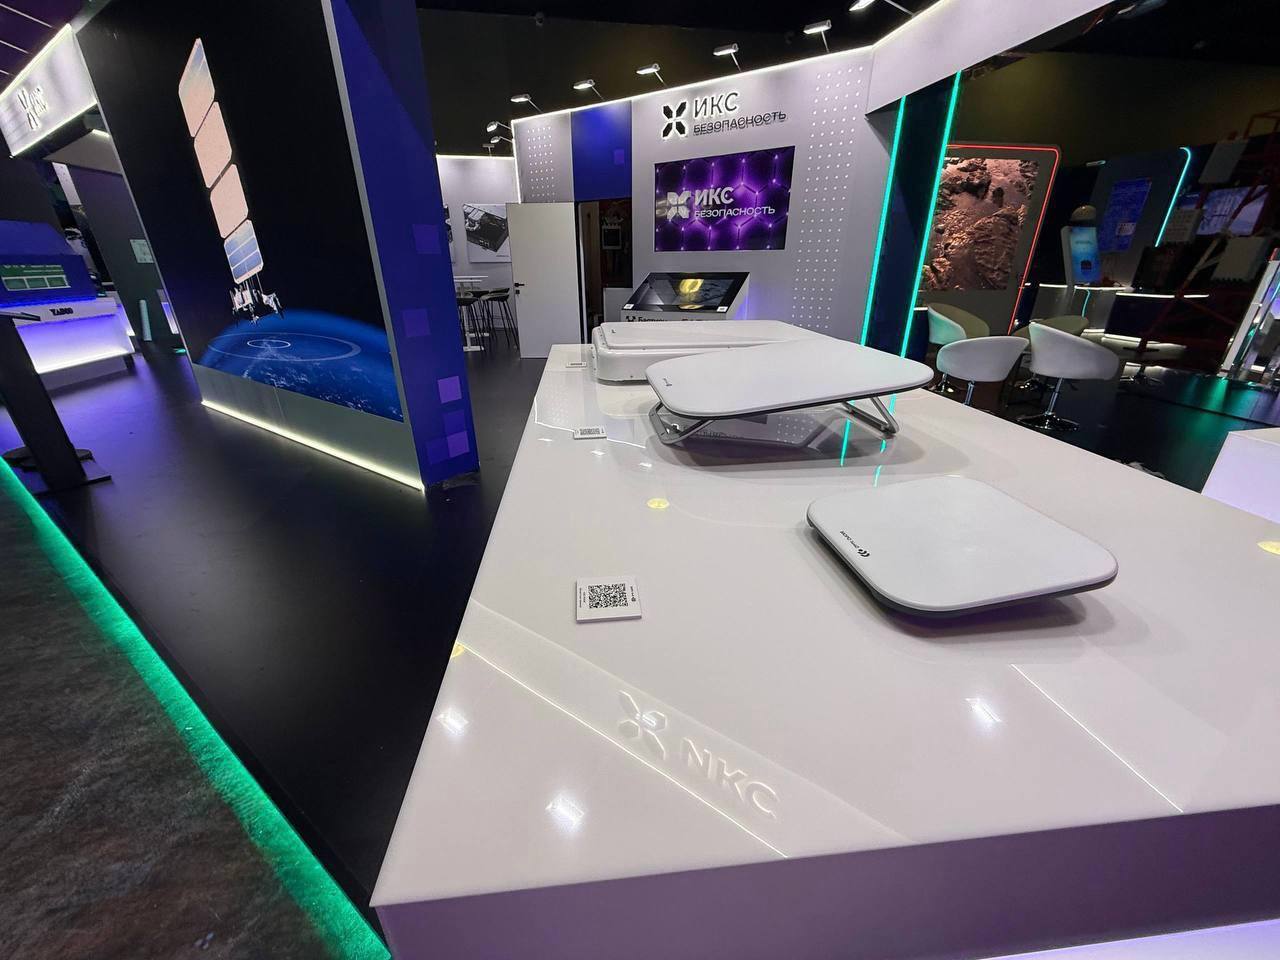

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru