


D-Link случайно опубликовала секретные ключи для подписи своих прошивок

D-Link случайно опубликовала секретные ключи для подписи своих прошивок

Производитель маршрутизаторов и другого оборудования D-Link случайно выложил в открытый доступ секретные ключи шифрования для сертификатов, с помощью которых осуществляется подпись программного обеспечения, в том числе прошивок для маршрутизаторов.

Таким образом, злоумышленники могут подделать и сертификаты, и сами прошивки, со всеми вытекающими последствиями.

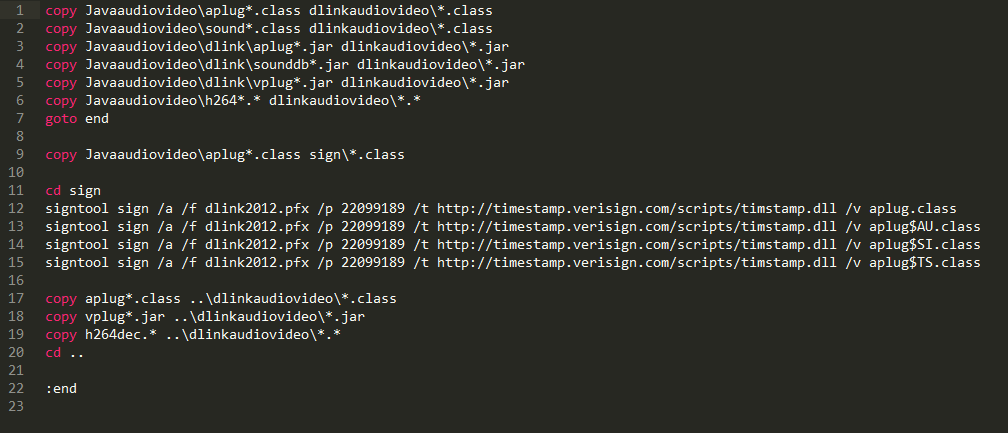
Один из пользователей под ником bartvbl купил камеру видеонаблюдения D-Link DCS-5020L (на фото) и решил скачать обновление прошивки. По условиям свободной лицензии GPL, компания обязана выкладывать исходный код прошивок для многих своих устройств. Хакер изучил этот исходный код — и обнаружил четыре секретных ключа шифрования, которые использовались для подписи кода. В тот момент только один из ключей, принадлежащий D-Link, оказался валидным, пишет голландское издание Tweakers, пишет xakep.ru.


Этот случай показывает, что мелкая безалаберность программистов может приводить к серьезным последствиям. С помощью такого ключа злоумышленники и даже государственные спецслужбы могут осуществлять продвинутые таргетированные атаки, распространяя программное обеспечение и устанавливая якобы аутентичное оборудование D-Link с закладками.

Независимые специалисты по безопасности подтвердили находку пользователя bartvbl. Джонатан Клийнсма (Yonathan Klijnsma) из компании Fox-IT сообщил, что секретные ключи находятся в коде прошивки 1.00b03, выпущенной 27 февраля 2015 года. После нее выходили другие версии прошивок, в которых ключи шифрования отсутствуют.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru