

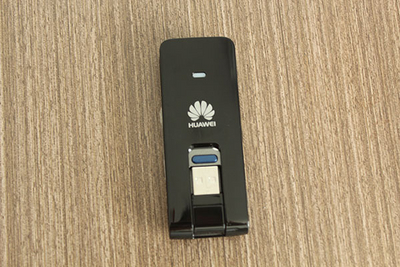

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Компания Huawei выразила благодарность экспертам Positive Technologies, которые обнаружили и помогли устранить опасную уязвимость в популярных 4G USB-модемах Huawei E3272s.

По результатам исследования уязвимостей 4G USB-модемов Positive Technologies, китайский поставщик телекоммуникационного оборудования выпустил обновленное программное обеспечение для данного устройства.  

Потенциальный злоумышленник, как следует из бюллетеня специальной группы быстрого реагирования Huawei PSIRT, может использовать этот недостаток безопасности для блокирования работы целевого устройства, отправив на него вредоносный запрос. Согласно информации исследователей Positive Technologies, уязвимость позволяет осуществлять не только DOS-атаку, но и удаленное исполнение произвольного кода с помощью атак межсайтового скриптинга (XSS) или переполнения стека (Stack Overflow).

Напомним, что в конце 2014 года специалисты Positive Technologies провели масштабное исследование уязвимостей 4G USB-модемов, в которое вошло шесть различных линеек устройств, включая Huawei E3272s, с 30 различными прошивками. Обнаруженные недостатки позволяли получить полные права в системе удаленного модема, взять под контроль компьютер, к которому подключен уязвимый модем, а также аккаунт абонента на портале мобильного оператора. Кроме того, атаки на SIM-карту с помощью бинарных SMS давали возможность перехватить и расшифровать трафик абонента, следить за перемещениями абонента или заблокировать заданную «симку».

В настоящее время линейка LTE-модемов Huawei E3272 (сокращенное название E3272s), по статистике «Яндекс.Маркета», входит в число наиболее востребованных устройств данного класса, а уязвимая модификация модема (Huawei E3272s-153) продается под собственными брендами всеми ведущими российскими операторами сотовой связи.

Исследование 4G USB-модемов — далеко не первая работа экспертов Positive Technologies, посвященная безопасности телекоммуникационного оборудования и мобильной связи. В январе 2015 года был опубликован отчет о серьезных уязвимостях SNMP в сетевом оборудовании Huawei и H3C. Ошибки, выявленные экспертами Positive Technologies, дают возможность злоумышленнику проникнуть в корпоративную сеть любой организации, в том числе в технологическую сеть оператора связи.

В феврале 2015 года в результате исследований группы специалиcтов Positive Technologies выяснилось, что значительное количество устройств, принадлежащих 2G- и 3G-сетям мобильных операторов, доступны через интернет благодаря открытым GTP-портам, а также другим открытым протоколам передачи данных (FTP, Telnet, HTTP). Используя уязвимости в этих интерфейсах (например, стандартные пароли), злоумышленник может подключиться к узлу оператора мобильной связи.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru