


Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

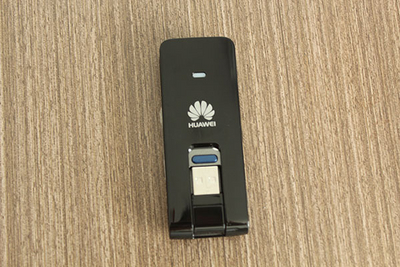
Компания Huawei выразила благодарность экспертам Positive Technologies, которые обнаружили и помогли устранить опасную уязвимость в популярных 4G USB-модемах Huawei E3272s.

По результатам исследования уязвимостей 4G USB-модемов Positive Technologies, китайский поставщик телекоммуникационного оборудования выпустил обновленное программное обеспечение для данного устройства.  

Потенциальный злоумышленник, как следует из бюллетеня специальной группы быстрого реагирования Huawei PSIRT, может использовать этот недостаток безопасности для блокирования работы целевого устройства, отправив на него вредоносный запрос. Согласно информации исследователей Positive Technologies, уязвимость позволяет осуществлять не только DOS-атаку, но и удаленное исполнение произвольного кода с помощью атак межсайтового скриптинга (XSS) или переполнения стека (Stack Overflow).

Напомним, что в конце 2014 года специалисты Positive Technologies провели масштабное исследование уязвимостей 4G USB-модемов, в которое вошло шесть различных линеек устройств, включая Huawei E3272s, с 30 различными прошивками. Обнаруженные недостатки позволяли получить полные права в системе удаленного модема, взять под контроль компьютер, к которому подключен уязвимый модем, а также аккаунт абонента на портале мобильного оператора. Кроме того, атаки на SIM-карту с помощью бинарных SMS давали возможность перехватить и расшифровать трафик абонента, следить за перемещениями абонента или заблокировать заданную «симку».

В настоящее время линейка LTE-модемов Huawei E3272 (сокращенное название E3272s), по статистике «Яндекс.Маркета», входит в число наиболее востребованных устройств данного класса, а уязвимая модификация модема (Huawei E3272s-153) продается под собственными брендами всеми ведущими российскими операторами сотовой связи.

Исследование 4G USB-модемов — далеко не первая работа экспертов Positive Technologies, посвященная безопасности телекоммуникационного оборудования и мобильной связи. В январе 2015 года был опубликован отчет о серьезных уязвимостях SNMP в сетевом оборудовании Huawei и H3C. Ошибки, выявленные экспертами Positive Technologies, дают возможность злоумышленнику проникнуть в корпоративную сеть любой организации, в том числе в технологическую сеть оператора связи.

В феврале 2015 года в результате исследований группы специалиcтов Positive Technologies выяснилось, что значительное количество устройств, принадлежащих 2G- и 3G-сетям мобильных операторов, доступны через интернет благодаря открытым GTP-портам, а также другим открытым протоколам передачи данных (FTP, Telnet, HTTP). Используя уязвимости в этих интерфейсах (например, стандартные пароли), злоумышленник может подключиться к узлу оператора мобильной связи.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru